News · Logiciel
Google ferme en partie sa prime aux bugs open source, noyée sous les rapports automatisés
Depuis le 1er octobre 2026, l'OSS VRP de Google n'accepte plus les failles « produit », sur fond d'afflux de rapports automatisés invalides. La chaîne d'approvisionnement, le Cloud VRP et Patch Rewards continuent ; point promis début 2027. curl et GitHub ont déjà réagi.
Depuis le 1er octobre 2026, Google n'accepte plus une grande partie des signalements de failles dans son programme de primes aux bugs open source, l'OSS VRP. Le changement figure dans le règlement du programme (ouvre bughunters.google.com dans un nouvel onglet) et a été repéré le 5 octobre par BleepingComputer (ouvre bleepingcomputer.com dans un nouvel onglet). En cause, selon le site : un afflux de rapports automatisés, en très grande majorité invalides.
Info
Contrôle du 7 octobre 2026. Sources primaires lues : règlement de l'OSS VRP sur Google Bug Hunters (ouvre bughunters.google.com dans un nouvel onglet), billet de Daniel Stenberg (curl), 26 janvier 2026 (ouvre daniel.haxx.se dans un nouvel onglet), changelog GitHub sur les limites de signalement (ouvre github.blog dans un nouvel onglet) et sur les formulaires structurés (ouvre github.blog dans un nouvel onglet). Presse : BleepingComputer (ouvre bleepingcomputer.com dans un nouvel onglet). Non confirmé : la phrase de Google sur les soumissions automatisées n'apparaît pas dans le règlement ; elle est rapportée par BleepingComputer. Aucun chiffre sur le volume de rapports reçus.
Ce qui s'arrête, et ce qui continue
Lancé en août 2022, l'OSS VRP récompense les chercheurs qui trouvent des failles dans les logiciels open source publiés par Google, comme Go, Angular, Bazel ou Protocol Buffers. Les primes vont de 100 à 31 337 dollars, d'après BleepingComputer.
Le règlement distingue plusieurs catégories. Ce qui s'arrête : les vulnérabilités « produit », c'est-à-dire les bugs dans le code qui menacent les données des utilisateurs des logiciels construits avec. Google ne les accepte plus depuis le 1er octobre. Les rapports envoyés avant cette date restent traités.
Ce qui continue :
- les failles de chaîne d'approvisionnement (pouvoir modifier le code source ou les paquets distribués), toujours récompensées ;
- certains dépôts liés à Google Cloud, via le Cloud VRP ;
- le Patch Rewards Program, qui paie les contributions de sécurité au code open source de Google.
Google dit vouloir revoir cette partie du programme et promet un point au premier trimestre 2027.
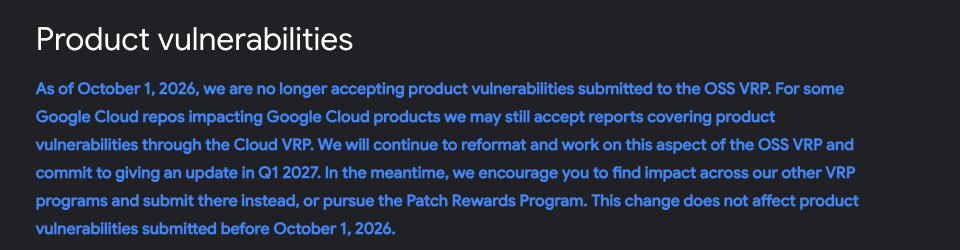
Crédit : Google Bug Hunters (ouvre bughunters.google.com dans un nouvel onglet), capture du règlement officiel, 7 octobre 2026.
curl avait ouvert la voie
Google n'est pas le premier à jeter l'éponge. Le projet curl a fermé son programme de primes le 31 janvier 2026. Son créateur, Daniel Stenberg, expliquait (ouvre daniel.haxx.se dans un nouvel onglet) que la part de rapports aboutissant à une vraie faille était passée de plus de 15 % à moins de 5 % en 2025. Il pointait la vague de rapports générés par IA, souvent appelés « slop » : des textes plausibles mais faux, longs à vérifier pour des mainteneurs bénévoles. Lancé en 2019, le programme avait pourtant permis de confirmer 87 failles et de verser plus de 100 000 dollars. Les signalements restent possibles chez curl, mais sans récompense.
GitHub met des limites
Le 1er octobre, GitHub a aussi durci son outil de signalement privé de failles. Selon son changelog (ouvre github.blog dans un nouvel onglet), chaque compte est désormais limité à un nombre de rapports par jour, et les mainteneurs peuvent fixer leur propre plafond ou exempter des chercheurs de confiance. Un formulaire structuré (ouvre github.blog dans un nouvel onglet) remplace aussi le champ libre : résumé, détails, impact et preuve de concept d'au moins 150 caractères sont obligatoires. Le rapporteur peut indiquer s'il a utilisé l'IA. GitHub explique que le champ libre facilitait les rapports de faible qualité ou générés par IA.
Notre lecture (Analyse.) L'IA aide réellement à trouver des failles, comme l'ont montré les modèles capables d'écrire des exploits ou le Pwn2Own d'Irlande. Mais une prime transforme chaque rapport automatisé en ticket de loterie, et le tri retombe sur des humains. Google ferme la porte la plus exposée en gardant la chaîne d'approvisionnement, jugée prioritaire. Le risque : décourager aussi les chercheurs sérieux d'ici 2027.
Laisser un avis
Avis des lecteurs
Aucun avis publié pour le moment.