News · Logiciel
Atlassian : faille critique dans Jira, Confluence et Bitbucket Data Center, quoi mettre à jour
Le 5 octobre 2026, Atlassian a publié la CVE-2026-21589 (9,3/10) : sans authentification, un attaquant peut lire des fichiers des produits Data Center s'il connaît leur chemin exact. Cloud déjà corrigé, aucune exploitation connue. Versions corrigées et mesures temporaires.
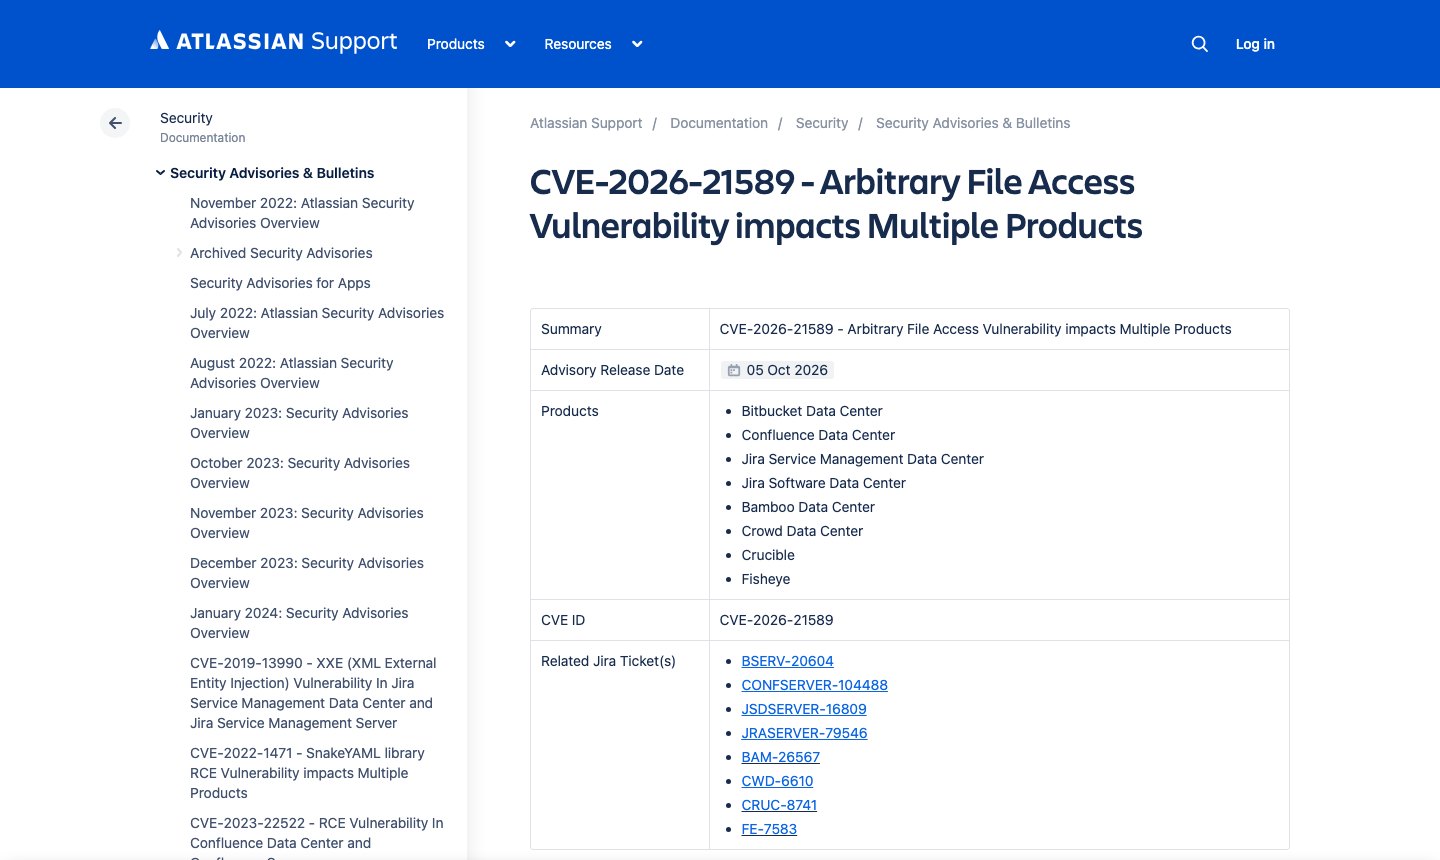
Le 5 octobre 2026, Atlassian a publié un avis de sécurité (ouvre confluence.atlassian.com dans un nouvel onglet) sur une faille critique, CVE-2026-21589, notée 9,3 sur 10. Elle touche toutes les versions de ses produits installés chez les clients : Jira, Confluence, Bitbucket, Bamboo, Crowd, Fisheye et Crucible. Sans se connecter, un attaquant peut lire certains fichiers du serveur. Des versions corrigées sont disponibles. Les produits cloud, eux, sont déjà protégés.
Info
Contrôle du 7 octobre 2026. Source primaire lue : avis de sécurité Atlassian CVE-2026-21589 (ouvre confluence.atlassian.com dans un nouvel onglet), modifié le 5 octobre 2026. Non confirmé : aucune exploitation n'a été signalée publiquement, mais Atlassian précise qu'il ne peut pas savoir si une installation donnée a été attaquée. Pas d'analyse technique indépendante publiée à cette date à notre connaissance.
Ce que permet la faille
Il s'agit d'un accès arbitraire à des fichiers. Selon Atlassian, un attaquant non authentifié peut récupérer des fichiers situés dans le dossier racine de l'application web. Une limite importante : il doit connaître le nom et le chemin exacts du fichier visé, car la faille ne permet pas de lister le contenu des dossiers. Mais l'éditeur prévient que certaines configurations contiennent des fichiers sensibles, ce qui augmente le risque. Les règles de blocage qu'il fournit visent des séquences .. dans l'adresse, la signature classique d'une attaque par « traversée de répertoire ».
La note de 9,3 (barème CVSS 4.0) est l'évaluation d'Atlassian. Côté cloud, l'éditeur affirme avoir corrigé ses services sans trouver de trace d'exploitation : les clients cloud n'ont rien à faire.
Les versions corrigées
L'avis vise les éditions Data Center et toutes leurs versions antérieures aux correctifs suivants :
- Jira Software : 9.12.40, 10.3.26, 11.3.12 ;
- Jira Service Management : 5.12.40, 10.3.26, 11.3.12 ;
- Confluence : 9.2.26, 10.2.19 ;
- Bitbucket : 9.4.26, 10.2.8, 10.5.1 ;
- Bamboo : 10.2.24, 12.1.12 ;
- Crowd : 6.3.7, 7.0.3, 7.1.7, 7.2.4 ;
- Fisheye et Crucible : 4.9.15.
Atlassian recommande de passer à la version corrigée de sa branche de support longue durée, ou à la dernière version. L'éditeur ne publie plus de correctifs binaires isolés, seulement des versions de maintenance. Les anciennes éditions Server, elles, ne sont plus prises en charge depuis le 15 février 2024 (ouvre atlassian.com dans un nouvel onglet) : elles ne recevront pas de correctif.
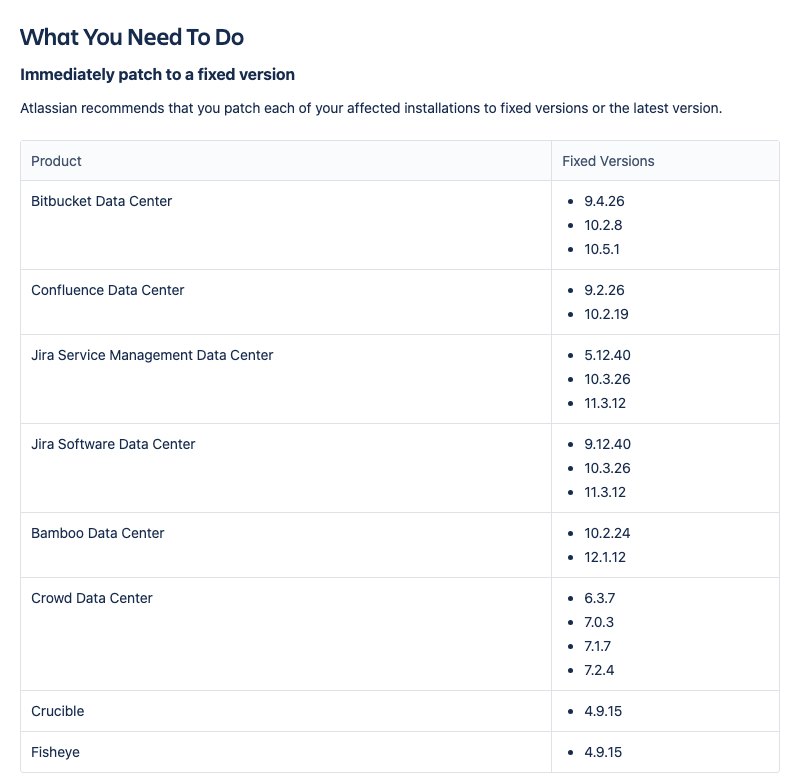
Crédit : Atlassian (ouvre confluence.atlassian.com dans un nouvel onglet), capture du tableau des versions corrigées, 7 octobre 2026.
Que faire si tu gères une instance
- Mettre à jour chaque installation vers une version corrigée, sur tous les nœuds d'un cluster et, pour Bitbucket, sur les miroirs.
- Couper l'accès depuis Internet en attendant, si possible. Atlassian demande de le faire même pour les instances protégées par une connexion.
- À défaut, appliquer une mesure temporaire : une règle de pare-feu applicatif (WAF) ou de proxy qui bloque les
..collés à/,\ou::, y compris sous forme encodée. Atlassian donne aussi une règle pour le module de réécriture de Tomcat (Jira, Confluence, Bamboo, Crowd) et une autre pour le fichierurlrewrite.xmlde Bitbucket. - Chercher des traces dans les journaux d'accès, en décodant les adresses avant de rechercher ces motifs. L'éditeur conseille d'impliquer l'équipe sécurité.
Notre lecture (Analyse.) Le prérequis du chemin exact limite l'attaque, mais il ne faut pas s'y fier : les chemins par défaut des produits Atlassian sont publics et faciles à deviner. Les instances Jira et Confluence exposées sur Internet ont souvent été ciblées par le passé, et une faille sans authentification est le scénario le plus surveillé par les attaquants. Et comme l'a montré le rapport de l'ANSSI sur la DGFiP, une attaque n'a pas besoin d'être sophistiquée pour réussir. Les autres alertes sont dans notre rubrique cybersécurité.
Laisser un avis
Avis des lecteurs
Aucun avis publié pour le moment.