News · Logiciel
Piratage de la DGFiP : le rapport de l'ANSSI décrit une attaque sans sophistication
Publié le 29 septembre 2026, le rapport de l'ANSSI sur les attaques contre la DGFiP pointe des identifiants volés, l'absence d'authentification forte, un rebond depuis l'Éducation nationale et aucune exfiltration détectée. Ce qu'il dit, et ce que tu peux faire.
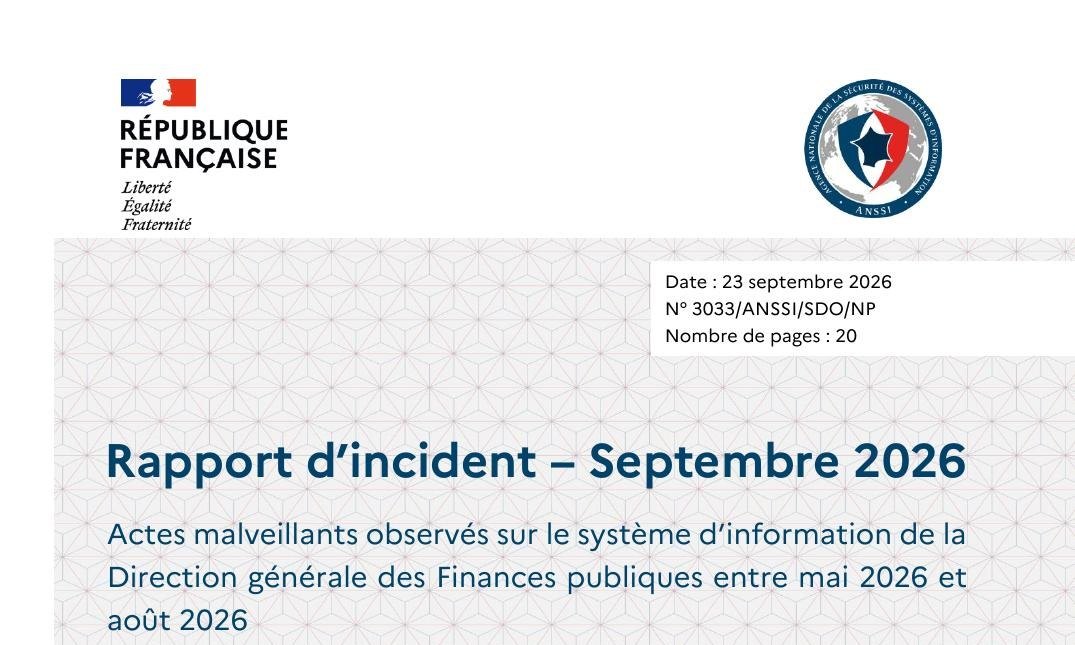
Le 29 septembre 2026, l'ANSSI, l'agence nationale chargée de la cybersécurité de l'État, a publié son rapport d'incident (ouvre cyber.gouv.fr dans un nouvel onglet) sur les cyberattaques qui ont visé la DGFiP, l'administration fiscale, entre mai et août 2026. Remis au Premier ministre le 24 septembre, ce document de 20 pages conclut que l'attaque n'avait rien de sophistiqué. L'événement date de la semaine dernière, mais le rapport mérite qu'on s'y arrête.
Info
Contrôle du 6 octobre 2026. Sources primaires lues : page de l'ANSSI (ouvre cyber.gouv.fr dans un nouvel onglet) et rapport complet en PDF (ouvre cyber.gouv.fr dans un nouvel onglet), service-public.gouv.fr (ouvre service-public.gouv.fr dans un nouvel onglet) pour la double authentification. Presse : Next (ouvre next.ink dans un nouvel onglet), LeMagIT (ouvre lemagit.fr dans un nouvel onglet). Non confirmé : le nombre exact de personnes touchées, le rapport ne citant que les chiffres revendiqués par l'attaquant.
Ce qui s'est passé
Le 12 août, un acteur nommé Zerobytes revendique sur un forum le vol de données issues d'impots.gouv.fr. Le 13 août, il publie le détail et revendique une seconde fuite, cette fois de données cadastrales.
Le rapport retrace deux chemins. Pour la première fuite, l'attaquant a utilisé plusieurs dizaines d'identifiants d'agents de la DGFiP, volés sur trois mois, probablement par des logiciels espions (infostealers) installés sur des ordinateurs non gérés par l'administration, notamment personnels. Il est aussi passé par le Réseau interministériel de l'État, auquel il avait accès via une compromission du ministère de l'Éducation nationale. Il a ensuite aspiré les données d'un outil de relation avec les usagers, en juin puis en juillet. Pour le cadastre, c'est l'ordinateur d'un géomètre-expert d'un cabinet privé qui a été compromis, ce qui a permis de contourner une double authentification par code envoyé par mail. Les données ont été extraites entre le 27 juillet et le 8 août.
Le point le plus dur du rapport : aucune de ces exfiltrations n'a été détectée, ni par la DGFiP ni par l'ANSSI. Pourtant, 11 Go sont sortis fin juin, et les signaux ne manquaient pas : connexions nocturnes, adresses IP localisées en Inde ou classées malveillantes, volumes de requêtes anormaux.
Combien de personnes ?
Le rapport ne donne pas de bilan vérifié. Il cite les revendications : 678 437 enregistrements selon l'annonce du 12 août, et un détail publié le 13 août portant sur près de 353 000 particuliers et 252 000 professionnels. Next et LeMagIT parlent d'environ 680 000 personnes. Pour le cadastre, l'attaquant revendique 2 millions de Français, un chiffre que le rapport ne confirme pas.
Ce que ça dit de la sécurité de l'État
L'ANSSI identifie trois faiblesses : des identifiants qui fuient faute d'authentification forte, des applications sensibles accessibles sans cloisonnement depuis le réseau interministériel, et une supervision trop faible. Ses recommandations prévoient l'interdiction des appareils personnels, une authentification multifacteur partout avec une clé physique ou une application dédiée plutôt qu'un code par mail, des plafonds de consultation et une surveillance étendue à toutes les applications.
Ce que tu peux faire
Le rapport porte sur des comptes d'agents et de partenaires, pas sur ceux des contribuables. Le risque, pour toi, c'est l'hameçonnage : un faux message qui cite des informations exactes paraît crédible. Ne donne jamais ton mot de passe ou tes coordonnées bancaires en réponse à un mail, un SMS ou un appel, et passe par le site officiel plutôt que par un lien reçu.
Depuis le 25 juin 2025, la connexion à ton espace impots.gouv.fr demande déjà un code à 6 chiffres envoyé par mail (ouvre service-public.gouv.fr dans un nouvel onglet) sur un appareil non reconnu. Ce code ne vaut que ce que vaut ta boîte mail : protège-la avec un mot de passe unique et sa propre double authentification.
Notre lecture (analyse). Le rapport est d'une franchise rare, et c'est une bonne chose. Mais il décrit des manques élémentaires : des mots de passe seuls pour accéder à des données sensibles, et aucune limite de volume. Le Danemark vient de vivre un scénario proche avec son registre de population. Nous avions résumé ce rapport dans notre récap tech du 28 septembre au 4 octobre.
Laisser un avis
Avis des lecteurs
Aucun avis publié pour le moment.
À lire aussi
- LDLC piraté une quatrième fois : quelles données, quels risques, que faireLe 2 octobre, LDLC a prévenu ses clients d’un accès non autorisé : noms, adresses, e-mails, téléphones et infos de compte ont pu être consultés. Quatrième incident depuis 2021. Ce que dit le mail, ce qu’il tait, et comment se protéger.
- Pwn2Own Irlande : Codex d'OpenAI piraté dès le premier jourLe 6 octobre à Cork, Ikotas Labs a pris le contrôle d'OpenAI Codex avec une seule faille d'injection d'arguments (40 000 $). Galaxy S26, LiteLLM, Oracle et Philips Hue sont aussi tombés. Ce qu'on sait, et ce que ça implique pour les utilisateurs de Codex.
- « 28 jours » d'OpenAI : Codex plus rapide, Auto-review gratuite et API assouplieDepuis le 5 octobre, OpenAI promet chaque jour une amélioration de Codex ou une remise à zéro des quotas. Jour 1 : Astra et Sol environ 50 % plus rapides. Jour 2 : Auto-review gratuite et hors quota. L'API passe à trois paliers et lance Decisions en bêta.