News · Logiciel
GitHub, Next.js, Chrome, OpenSSH : ce qui change pour les développeurs le 6 octobre
Le 6 octobre 2026 : pull requests empilées pour tous sur GitHub, Cache Components par défaut dans Next.js 16.4, Chrome 155 avec 247 correctifs de sécurité deux semaines après Chrome 154, et signature post-quantique dans OpenSSH 10.6.
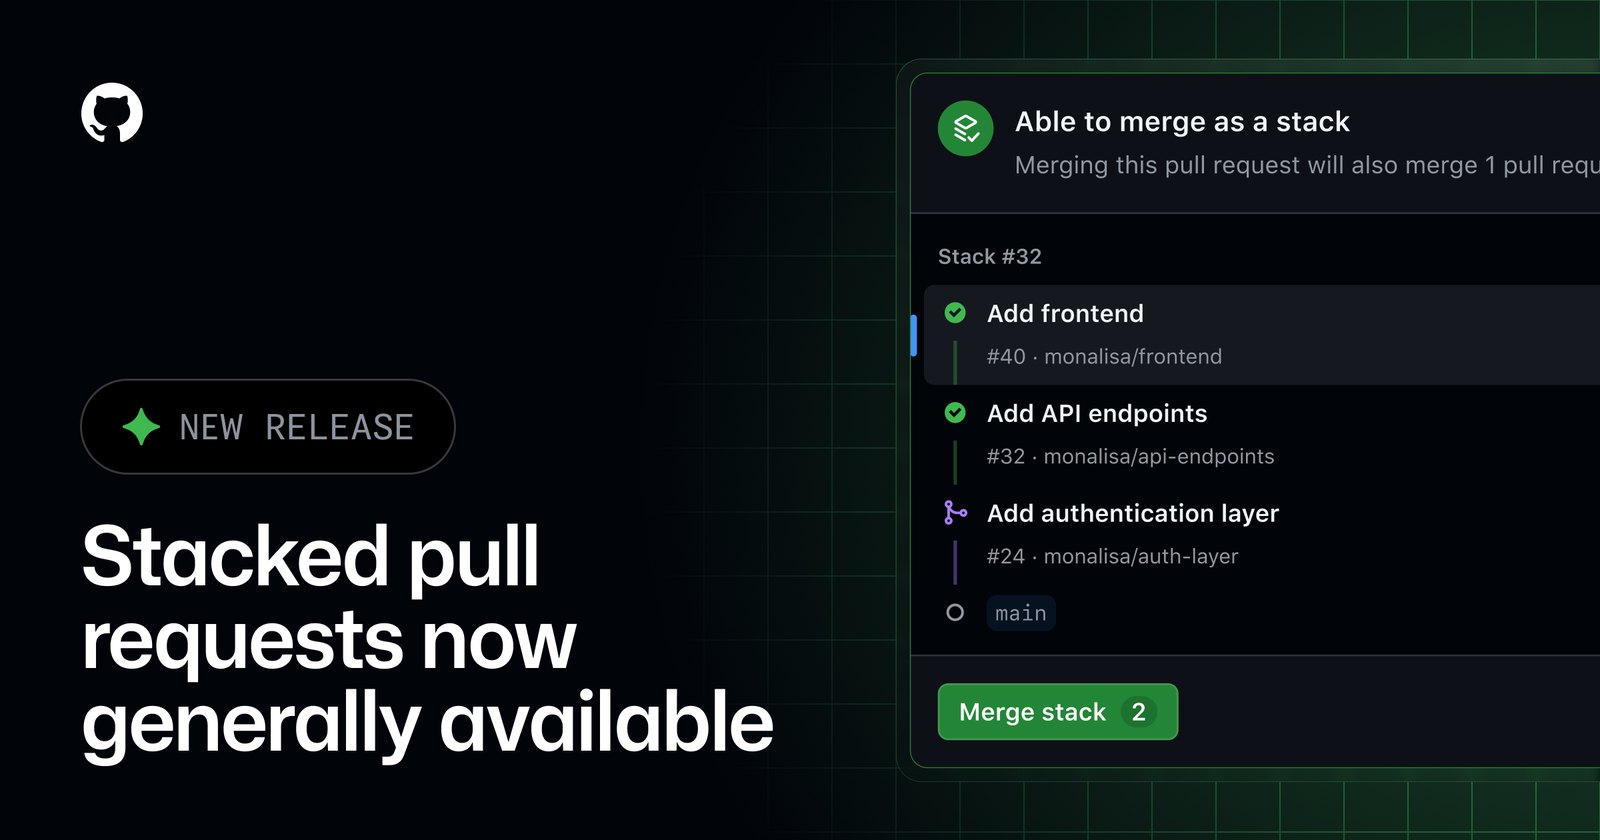
Le 6 octobre 2026, quatre outils que beaucoup de développeurs utilisent tous les jours ont changé en même temps : GitHub ouvre à tous les pull requests empilées, Next.js 16.4 fait des Cache Components son modèle recommandé, Chrome 155 arrive en version stable avec 247 correctifs de sécurité, et OpenSSH 10.6 active une signature post-quantique. Tout est gratuit et déjà disponible en France, sauf exception signalée.
Info
Contrôle du 6 octobre 2026. Sources primaires lues : changelog GitHub (ouvre github.blog dans un nouvel onglet), blog Next.js (ouvre nextjs.org dans un nouvel onglet), Chrome Releases (ouvre chromereleases.googleblog.com dans un nouvel onglet), blog Chrome for Developers (ouvre developer.chrome.com dans un nouvel onglet), notes de version OpenSSH (ouvre openssh.org dans un nouvel onglet). Non précisé : la version de GitHub Enterprise Server qui recevra les stacks.
GitHub : les pull requests empilées pour tout le monde
Une « stack », c'est une série de petites pull requests qui dépendent les unes des autres. Au lieu d'une énorme PR, tu découpes ton travail en étapes relues séparément, puis fusionnées ensemble. En préversion publique depuis le 30 juillet, la fonction est désormais disponible sur toutes les offres de github.com (ouvre github.blog dans un nouvel onglet), gratuite comprise. GitHub Enterprise Server l'aura dans une prochaine version, sans date.
Ce qui change : une stack passe dans la merge queue comme un seul groupe, les approbations sont conservées après un rebase si le code n'a pas bougé, et l'extension gh stack de la CLI gère maintenant les worktrees Git. La fusion automatique (auto-merge) des stacks arrive dans les prochaines semaines. Selon GitHub, les dépôts qui utilisent les stacks fusionnent 9 % de code en plus que des dépôts comparables.
Next.js 16.4 : les Cache Components deviennent la norme
Crédit : Vercel (ouvre nextjs.org dans un nouvel onglet), visuel du billet du 6 octobre 2026.
Next.js 16.4 (ouvre nextjs.org dans un nouvel onglet) recommande désormais les Cache Components pour toutes les applications. Le principe : tu marques avec 'use cache' les parties d'une page qui peuvent être mises en cache, un peu comme un en-tête de cache HTTP, mais au niveau d'un composant. Les nouveaux projets créés avec create-next-app l'activent par défaut, et ce sera le défaut de Next.js 17.
Pour les applications existantes, Vercel mise sur les agents de code : la commande npx next@canary upgrade --agent=latest prépare guides de migration, codemods et vérifications pour qu'un agent fasse la mise à jour. La version embarque aussi React 19.3 et réduit de 20 à 25 % la taille du cache disque de Turbopack, selon l'équipe.
Chrome 155 : 247 failles corrigées, deux semaines après Chrome 154
Crédit : Google (ouvre developer.chrome.com dans un nouvel onglet), visuel du blog Chrome for Developers.
Google a publié Chrome 155 (ouvre chromereleases.googleblog.com dans un nouvel onglet) (155.0.8059.39/.40) sur Windows, Mac et Linux, avec un déploiement progressif. Il corrige 247 failles de sécurité, dont 4 critiques, toutes des erreurs de type « use after free » (un programme qui réutilise une zone mémoire déjà libérée). Google ne signale pas d'exploitation active. Chrome 154 était sorti le 22 septembre : c'est le nouveau rythme d'une version majeure toutes les deux semaines, annoncé en mars (ouvre developer.chrome.com dans un nouvel onglet) et appliqué depuis Chrome 153, le 8 septembre.
OpenSSH 10.6 : signature post-quantique et ménage dans scp
OpenSSH 10.6 (ouvre openssh.org dans un nouvel onglet) active l'algorithme de signature hybride ssh-mldsa44-ed25519, qui combine ML-DSA (résistant aux futurs ordinateurs quantiques) et Ed25519 (classique). Attention : les clés créées avec l'ancienne version expérimentale doivent être régénérées. L'option -R de scp, qui fait exécuter une copie entre deux serveurs distants sur la machine source, affiche maintenant un avertissement et sera ignorée plus tard. Côté sécurité, sftp vérifie plus strictement les chemins renvoyés par le serveur lors d'une copie récursive, et la compression a été modifiée pour bloquer une attaque par canal auxiliaire. L'équipe annonce des versions plus fréquentes, face à l'afflux de failles trouvées avec l'aide de l'IA.
Notre lecture (analyse). Deux tendances se croisent. Les correctifs arrivent plus vite (Chrome toutes les deux semaines, OpenSSH qui publie plus souvent), et les outils parient sur les agents pour suivre le rythme, comme le montre next upgrade --agent. Pour toi, le geste utile reste simple : mettre à jour Chrome et OpenSSH maintenant, et tester les stacks sur une grosse PR.
Laisser un avis
Avis des lecteurs
Aucun avis publié pour le moment.
À lire aussi
- LDLC piraté une quatrième fois : quelles données, quels risques, que faireLe 2 octobre, LDLC a prévenu ses clients d’un accès non autorisé : noms, adresses, e-mails, téléphones et infos de compte ont pu être consultés. Quatrième incident depuis 2021. Ce que dit le mail, ce qu’il tait, et comment se protéger.
- Pwn2Own Irlande : Codex d'OpenAI piraté dès le premier jourLe 6 octobre à Cork, Ikotas Labs a pris le contrôle d'OpenAI Codex avec une seule faille d'injection d'arguments (40 000 $). Galaxy S26, LiteLLM, Oracle et Philips Hue sont aussi tombés. Ce qu'on sait, et ce que ça implique pour les utilisateurs de Codex.
- « 28 jours » d'OpenAI : Codex plus rapide, Auto-review gratuite et API assouplieDepuis le 5 octobre, OpenAI promet chaque jour une amélioration de Codex ou une remise à zéro des quotas. Jour 1 : Astra et Sol environ 50 % plus rapides. Jour 2 : Auto-review gratuite et hors quota. L'API passe à trois paliers et lance Decisions en bêta.