News · Industrie
Corée du Sud : enquête sur une vague de piratages bancaires assistés par l'IA
Le 4 octobre 2026, Lee Jae-myung a ordonné une enquête après des fuites de données dans sept établissements financiers sud-coréens, dont Shinhan, KB Kookmin et Hana. L'outil ARTEX AI aurait servi, piloté par un humain. Auteur inconnu, mesures d'urgence.
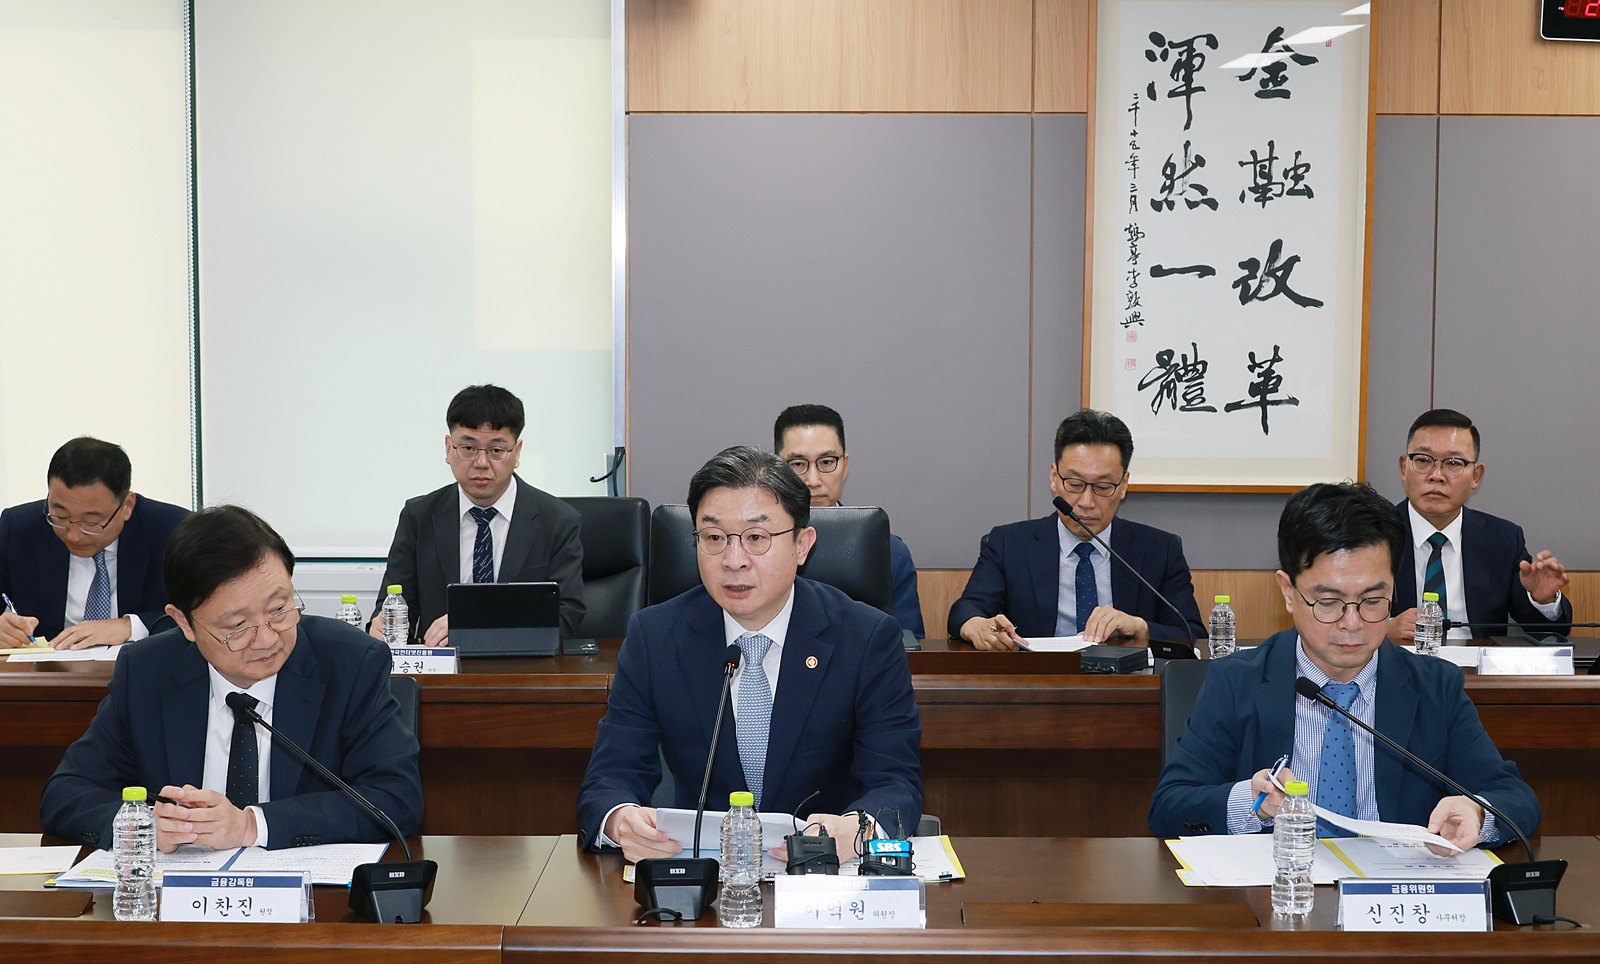
Le 4 octobre 2026, le président sud-coréen Lee Jae-myung a ordonné une enquête approfondie sur une série de fuites de données dans sept établissements financiers. Ce ne sont pas sept banques : quatre banques, deux banques d'épargne et un organisme de crédit. Un outil de test d'intrusion fondé sur l'IA, ARTEX AI, aurait servi selon l'organisme de sécurité du secteur, mais l'auteur reste inconnu.
Info
Contrôle du 8 octobre 2026. Sources primaires lues : communiqué de la FSC du 4 octobre (ouvre fsc.go.kr dans un nouvel onglet) (en coréen), alerte FSC-FSS du 6 octobre (ouvre fsc.go.kr dans un nouvel onglet), photos officielles de la réunion d'urgence (ouvre fsc.go.kr dans un nouvel onglet). Le reste vient de la presse coréenne. Non confirmé : l'identité et la nationalité des attaquants, le rôle exact de l'IA, le nombre total de victimes.
Sept établissements, des portails internes visés
Selon la FSC (ouvre fsc.go.kr dans un nouvel onglet), l'incident de Shinhan Bank a été signalé aux autorités le 30 septembre. La banque l'a rendu public le 1er octobre : environ 25 000 clients touchés (25 729 selon le Korea Herald (ouvre koreaherald.com dans un nouvel onglet)). Ont suivi, d'après le Korea JoongAng Daily (ouvre koreajoongangdaily.com dans un nouvel onglet), KB Kookmin (119 personnes), Hana (89), BNK Busan (11 prestataires), Yegaram Savings Bank (environ 40 000), Hyundai Capital (146 courtiers en prêts) et Welcome Savings Bank. Woori et NH NongHyup ont bloqué des tentatives.
Les données volées : noms, téléphones, revenus annuels, plafonds d'emprunt et, pour une minorité, numéros d'identité nationaux. Aucun détournement d'argent n'a été signalé et, selon la FSC, aucune donnée directement utilisable pour un paiement n'a fui.
Le cœur des systèmes bancaires n'a pas été touché. Les attaques visaient des outils internes : portail des courtiers en prêts chez Shinhan, application de travail des salariés chez KB, outil commercial chez Hana. Chez Shinhan, l'attaquant aurait contourné la vérification d'identité, puis fait défiler des identifiants clients, rapporte le Herald Business (ouvre biz.heraldcorp.com dans un nouvel onglet). La FSC confirme dans son communiqué que des systèmes de courtiers, prestataires et salariés étaient en cause.
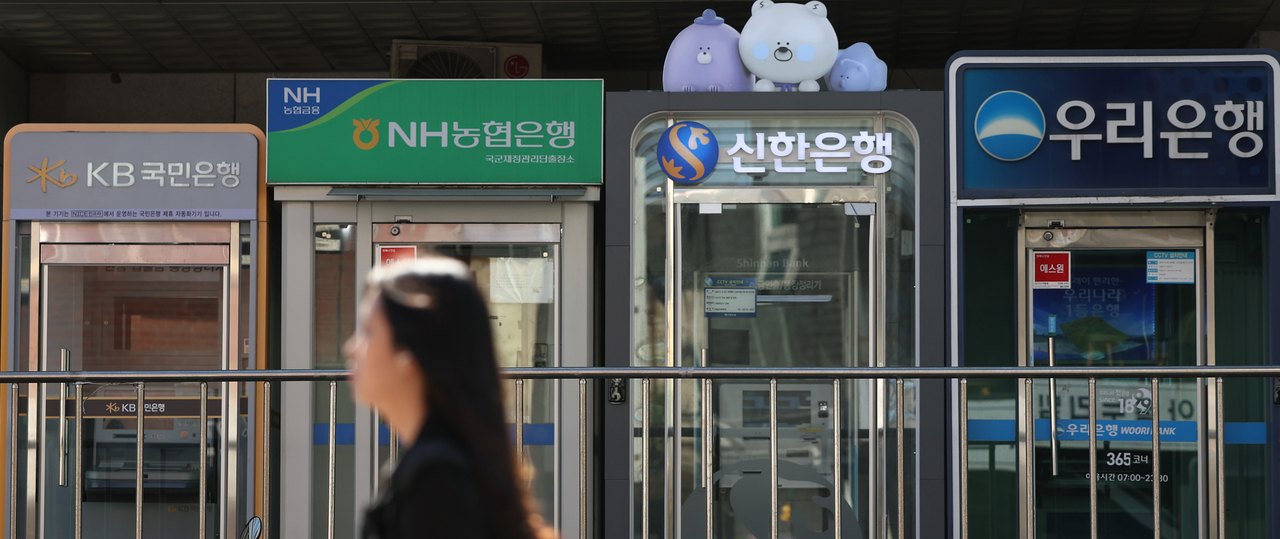
Crédit : Yonhap, via le Korea Herald (ouvre koreaherald.com dans un nouvel onglet), distributeurs à Séoul, 4 octobre 2026.
L'IA : ce qui est établi, ce qui est allégué
Officiellement, le président de la FSC, Lee Eog-weon, a seulement dit ne pas pouvoir exclure une attaque utilisant l'IA. Le 3 octobre, un responsable du Korea Financial Security Institute, l'organisme de sécurité du secteur, a affirmé au Herald Business (ouvre mbiz.heraldcorp.com dans un nouvel onglet) avoir trouvé dans les journaux de Shinhan la trace d'ARTEX AI. Il précise que l'IA n'a pas agi seule : un pirate s'en est servi comme outil.
ARTEX est un logiciel libre publié sur GitHub, en chinois, qui pilote un grand modèle de langage pour chercher des failles et choisir l'attaque suivante. Il est accessible à tous : un professeur de l'université Korea, Kim Seung-joo, met en garde dans le JoongAng Daily (ouvre koreajoongangdaily.com dans un nouvel onglet) contre toute conclusion sur une « IA chinoise ». Selon le Korea Herald (ouvre koreaherald.com dans un nouvel onglet), la même adresse IP apparaît dans les sept établissements, d'où l'hypothèse d'un attaquant unique.
Selon le Seoul Economic Daily (ouvre en.sedaily.com dans un nouvel onglet), la FSS a recensé 28 adresses IP distinctes dans 12 pays, dont la Corée du Sud. Elle rappelle qu'elles ne disent rien de la nationalité des attaquants. Le 6 octobre, la FSC a répondu (ouvre fsc.go.kr dans un nouvel onglet) à des messages circulant sur les réseaux sociaux : rien n'indique que des données de comptes soient parties en Chine.
Enquête policière et mesures
La police a ouvert une enquête formelle (ouvre koreaherald.com dans un nouvel onglet) le 6 octobre, avec 28 enquêteurs de son unité de cyberterrorisme. Le même jour, en Conseil des ministres, Lee Jae-myung a demandé d'accélérer le développement d'IA spécialisées en cybersécurité.
Le 4 octobre, la FSC a réuni régulateurs, police, KISA (agence de sécurité Internet) et les sept établissements. Consignes : couper tout accès externe non indispensable, revoir l'authentification et appliquer le principe « l'IA se défend contre l'IA ». Les établissements devaient finir leur contrôle au plus tard ce 8 octobre. Le 6 octobre (ouvre fsc.go.kr dans un nouvel onglet), FSC et FSS ont aussi lancé une alerte contre l'hameçonnage pour un mois. Des victimes préparent une action collective.
Notre lecture
Analyse. L'IA n'a pas forcé de coffre-fort. Elle a surtout permis de tester très vite, et à grande échelle, des portails internes mal protégés. C'est la même tendance que les modèles capables d'écrire des exploits, comme GLM-5.3, ou que l'intrusion de modèles d'OpenAI dans Medicare en Australie. Le vrai défaut reste humain : des accès oubliés.
Laisser un avis
Avis des lecteurs
Aucun avis publié pour le moment.