News · Logiciel
Certificats HTTPS : huit autorités d'eMudhra compromises, mets à jour tes systèmes
Les clés de huit certificats intermédiaires de l'autorité eMudhra pouvaient être recalculées. Les navigateurs sont protégés depuis le 17 octobre ; Linux, conteneurs et outils doivent être mis à jour.
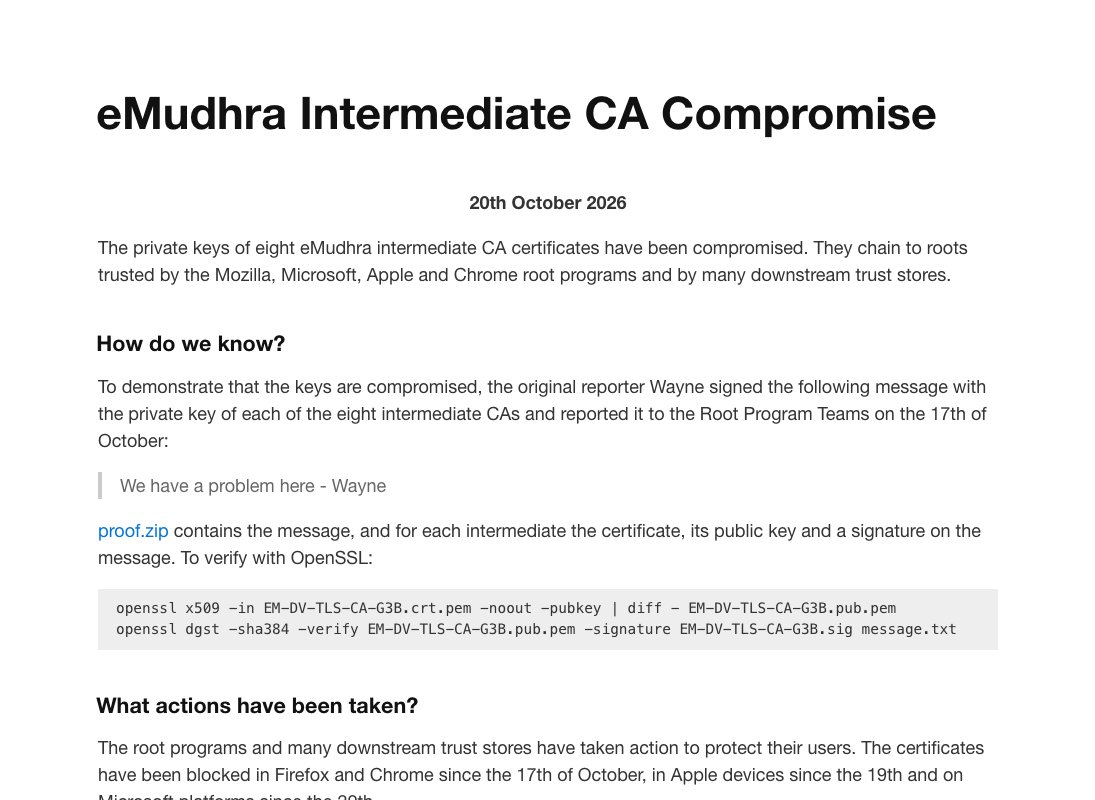
Les clés privées de huit certificats intermédiaires de l'autorité de certification indienne eMudhra sont compromises, a révélé le 20 octobre 2026 le chercheur qui les a découvertes. Six servent à sécuriser des connexions HTTPS et remontent à des racines reconnues par Mozilla, Google, Apple et Microsoft ; les deux autres servent à signer du code et sont reconnus par Microsoft. Avec l'une de ces clés, un attaquant pourrait se faire passer pour n'importe quel site. Les navigateurs sont déjà protégés ; le reste du parc informatique, beaucoup moins.
Info
Contrôle du 21 octobre 2026. Sources primaires : rapport d'incident de Mozilla (ouvre bugzilla.mozilla.org dans un nouvel onglet) (bug 2083449) et avis publié par le découvreur (ouvre emudhra.we-have-a-problem.com dans un nouvel onglet), daté du 20 octobre. Contexte : Ars Technica (ouvre arstechnica.com dans un nouvel onglet). Aucun usage malveillant de ces intermédiaires n'apparaît dans les journaux publics de certificats, mais l'avis ne peut pas exclure des attaques contre les logiciels qui ne consultent pas ces journaux.
Des clés fabriquées de travers
Le 17 octobre, le chercheur, qui signe « Wayne », a écrit à Apple, Google, Microsoft, Mozilla et eMudhra en joignant une preuve : le message « We have a problem here – Wayne », signé avec la clé privée de chacun des huit certificats. Mozilla a accusé réception deux minutes après avoir reçu le signalement, a validé la preuve et a bloqué les certificats dans Firefox le soir même. Surtout, ses équipes ont retrouvé les clés de leur côté, sans connaître la méthode du chercheur : la génération des clés par l'autorité était défectueuse et, selon le rapport de Mozilla, « triviale à exploiter ». eMudhra a révoqué les huit certificats le 18 octobre. D'après l'avis, n'importe qui aurait pu recalculer ces clés depuis la création des certificats, en avril 2025.
Firefox et Chrome bloquent ces certificats depuis le 17 octobre, les appareils Apple depuis le 19 et les systèmes Microsoft depuis le 20. Les navigateurs qui exigent la transparence des certificats (Chrome, Firefox, Edge, Safari) n'ont pas pu être attaqués de cette façon, faute de trace de ces intermédiaires dans les journaux publics sur la période.
Le problème, c'est tout le reste
Beaucoup de logiciels ne consultent ni les listes de révocation ni la transparence des certificats : distributions Linux, images Docker, objets connectés, outils en ligne de commande, langages qui embarquent leur propre liste d'autorités. Pour eux, seule une mise à jour retire la confiance. Filippo Valsorda, mainteneur de la cryptographie du langage Go, prédit à Ars Technica un nettoyage « plus gros qu'Heartbleed », avec une longue traîne d'appareils oubliés.
Correctifs déjà recensés par l'avis au 21 octobre (extrait) :
| Logiciel | Version qui retire la confiance |
|---|---|
| Debian, paquet ca-certificates | 20250419~deb12u2, 20250419+deb13u1 |
| Ubuntu, paquet ca-certificates | 20260816ubuntu0.22.04.1 à 20260816ubuntu0.26.10.1 |
| Fedora, paquet ca-certificates | 2026.2.92_v9.0.319 |
| Alpine, paquet ca-certificates | 20261020-r0 |
| NSS (Mozilla) | 3.131.1 |
| Python : certifi, pip, uv | 2026.10.19, 26.2.2, 0.13.4 |
| Go | 1.27.3 et 1.26.10 |
| Electron | 44.9.1, 43.8.1 et 42.11.16 |
| Node.js, Bun, FreeBSD | correctif en attente |
Que faire
Sur un PC ou un téléphone, installe les mises à jour du navigateur et du système, rien de plus. Sur un serveur ou une machine de développement, mets à jour le paquet ca-certificates, reconstruis les images Docker qui en dépendent et actualise les bibliothèques qui embarquent leurs propres certificats, comme certifi en Python. Pour tester un client, l'avis propose une commande simple : curl https://dv-g3b-emudhra.we-have-a-problem.com/ doit renvoyer une erreur de certificat ; si la page s'affiche, ce client fait encore confiance aux intermédiaires compromis. Sur macOS, l'avis signale que le curl intégré s'appuie sur un fichier de certificats non mis à jour, sans vérification de révocation, et fournit une procédure réservée aux utilisateurs avancés.
Notre lecture
Analyse. La chaîne de confiance du Web a réagi en quelques heures là où elle est centralisée : les navigateurs. Partout ailleurs, la sécurité dépend de mises à jour manuelles et de machines que personne ne surveille plus. Dix jours après le changement de la clé racine du DNS, l'incident rappelle que ces infrastructures invisibles reposent sur des listes qu'il faut tenir à jour, y compris dans les conteneurs construits il y a six mois.
Laisser un avis
Avis des lecteurs
Aucun avis publié pour le moment.