News · Industrie
Frigos de supermarchés piratés en France : l'ANSSI alerte
Le 12 octobre 2026, le CERT-FR a alerté sur de nombreuses compromissions de contrôleurs de réfrigération Danfoss, Copeland et Dixell. Des attaquants ont pu faire grimper les températures et gâcher des marchandises en supermarché.
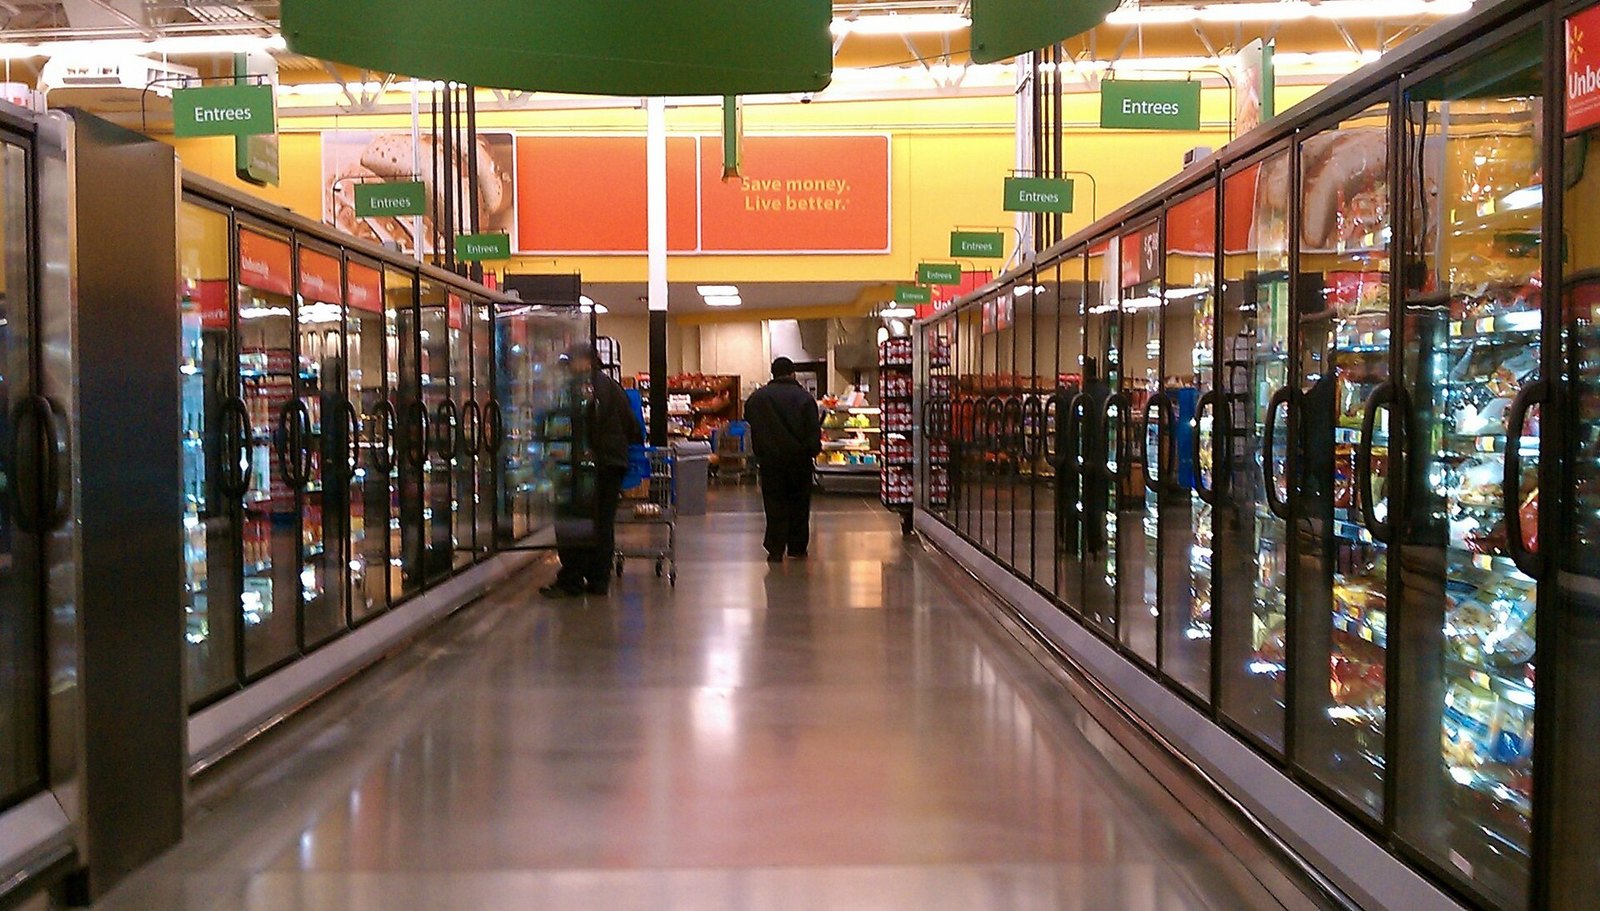
Le 12 octobre 2026, le CERT-FR, le centre d'alerte cyber de l'ANSSI, a publié un bulletin d'alerte rare : de nombreux contrôleurs à distance d'installations de réfrigération ont été compromis en France. Ces boîtiers pilotent les frigos et congélateurs des supermarchés. Des attaquants ont pu modifier les températures et gâcher des rayons entiers de marchandises.
Info
Contrôle du 15 octobre 2026. Source primaire lue : bulletin d'alerte CERT-FR CERTFR-2026-ALE-012 (ouvre cert.ssi.gouv.fr dans un nouvel onglet), première version le 12 octobre, mise à jour le 13 octobre. Recoupements de presse attribués dans le texte : The Hacker News (ouvre thehackernews.com dans un nouvel onglet), The Record et France 3. Ni le nombre exact de magasins touchés ni l'identité des attaquants ne sont confirmés officiellement.
Les équipements visés
Le CERT-FR cite quatre familles de contrôleurs : Danfoss séries AK-SM et AK-SC, Copeland xweb et Dixell xweb. Ce sont les systèmes qui surveillent et règlent à distance la température des meubles froids, les cycles de dégivrage et les alarmes. Ils sont souvent installés et supervisés par un prestataire frigoriste, avec un accès depuis Internet pour la maintenance.
C'est là que le bât blesse. Le CERT-FR rappelle qu'exposer une interface de gestion sur Internet est contraire aux bonnes pratiques. Selon The Hacker News, beaucoup de ces boîtiers gardaient leurs identifiants par défaut et des firmwares anciens, connus des moteurs de recherche d'équipements connectés comme Shodan.
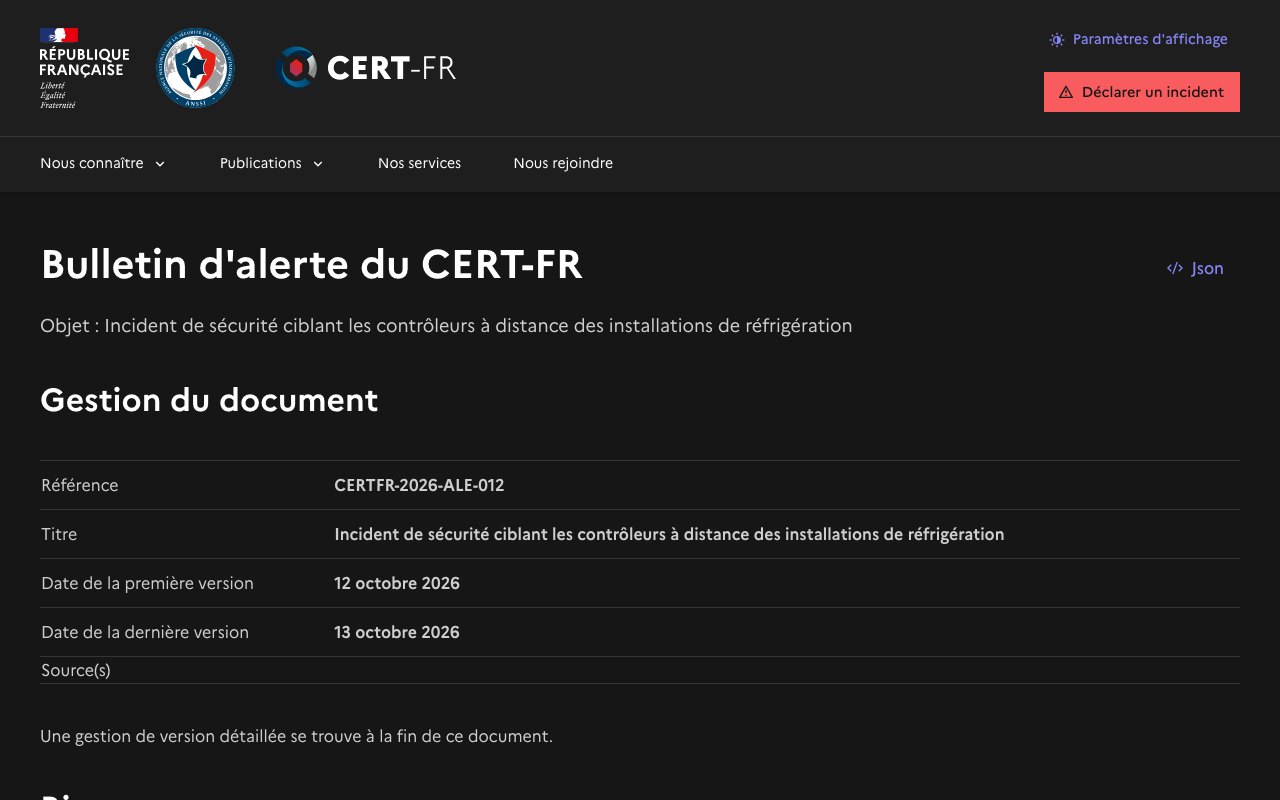
Crédit : capture Yatofix de la page officielle du CERT-FR (ouvre cert.ssi.gouv.fr dans un nouvel onglet), 15 octobre 2026.
Des magasins chauffés au lieu d'être refroidis
Les effets décrits par la presse sont concrets. D'après The Record, qui cite le magazine spécialisé Cooling Post, plus d'une centaine de magasins auraient été touchés en France, en Belgique et en Espagne, avec des températures poussées au-delà de 50 °C dans certains meubles. France 3 évoque des magasins Intermarché et Auchan visés le week-end du 3 octobre. Le parquet de Paris, cité par The Hacker News, estime les dégâts à environ 6 millions d'euros de marchandises perdues. Aucun de ces chiffres n'est repris par le CERT-FR, qui parle seulement de nombreuses compromissions.
Ce que demande l'ANSSI
Les recommandations du bulletin (ouvre cert.ssi.gouv.fr dans un nouvel onglet) sont directes :
- retirer immédiatement ces équipements d'Internet, y compris toutes les unités joignables sur une adresse IP publique ;
- vérifier toute la configuration, en particulier les plages de dégivrage ;
- ne rétablir l'accès distant que par un VPN sécurisé ou un réseau protégé ;
- mettre à jour les firmwares, changer les mots de passe par défaut et, chez Danfoss, passer le niveau de sécurité en mode « Strict » ;
- pour un équipement compromis : réinitialisation d'usine, puis reconfiguration complète avant remise en service.
Le CERT-FR prévient aussi que les campagnes d'attaques sont probablement toujours en cours. Un équipement en fin de vie, sans correctif, laissé exposé sur Internet sera très probablement de nouveau compromis après une simple réinitialisation. Ce type d'attaque physique par le logiciel rappelle que la cybersécurité industrielle ne concerne pas que les usines : les piratages bancaires assistés par l'IA en Corée du Sud montraient déjà, la semaine dernière, des attaquants qui visent des services du quotidien.
Notre lecture
Analyse. Il n'y a ici ni faille spectaculaire ni exploit inconnu : des interfaces d'administration ouvertes sur Internet, des mots de passe d'usine et du matériel jamais mis à jour. Le frigoriste qui installe, l'enseigne qui exploite et le constructeur qui livre un accès distant par défaut partagent la responsabilité. Si tu gères un commerce équipé de ce type de contrôleur, la seule question utile est simple : ton boîtier est-il joignable depuis Internet ? Si oui, coupe l'accès d'abord, discute avec ton prestataire ensuite. C'est le même réflexe que pour le piratage de la DGFiP décrit par l'ANSSI : les attaques qui marchent sont rarement les plus sophistiquées.
Laisser un avis
Avis des lecteurs
Aucun avis publié pour le moment.