News · Logiciel
OVHcloud : son outil en ligne de commande piégé sur GitHub pendant une heure et demie
Le 19 octobre, des binaires de ovhcloud-cli ont été remplacés sur GitHub par un voleur de secrets pendant 1 h 33. Environ 250 téléchargements : comment savoir si tu es concerné, et quoi faire.
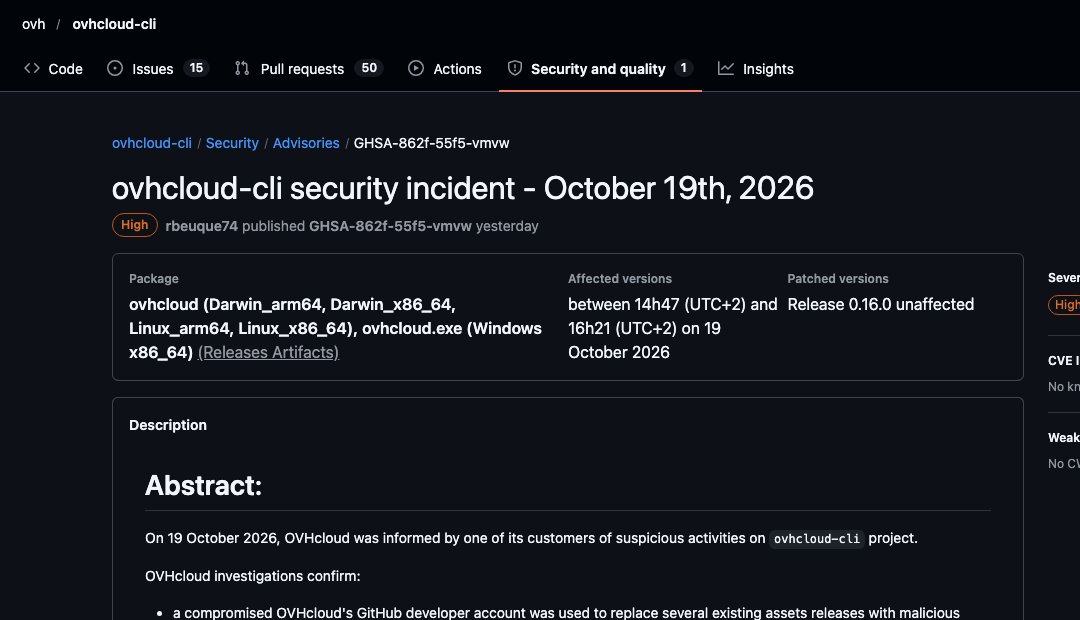
Le 19 octobre 2026, entre 14 h 47 et 16 h 21 (heure de Paris), les binaires téléchargeables de ovhcloud-cli, l'outil officiel d'OVHcloud pour piloter ses services en ligne de commande, ont été remplacés sur GitHub par des versions piégées. Les versions 0.11.0 à 0.15.0 étaient concernées, pour environ 250 téléchargements selon OVHcloud. Le code ajouté volait des secrets : clés SSH, identifiants cloud, configurations d'outils de développement et d'agents IA.
Info
Contrôle du 21 octobre 2026. Sources primaires : avis de sécurité GHSA-862f-55f5-vmvw (ouvre github.com dans un nouvel onglet) publié par OVHcloud et ticket n° 300 (ouvre github.com dans un nouvel onglet) qui a donné l'alerte. Déclarations d'Octave Klaba rapportées par Next (ouvre next.ink dans un nouvel onglet). Selon OVHcloud, ni le code source ni la chaîne de compilation ne sont touchés.
Une heure et demie, repérée par un client
Selon la chronologie d'OVHcloud, le compte GitHub d'un de ses développeurs a servi à remplacer d'abord le binaire macOS de la version 0.15.0 à 14 h 47, puis tous ceux de cette version, puis ceux des versions 0.11.0 à 0.14.0 vers 15 h 30. À 15 h 50, un client a ouvert un ticket public : son intégration continue vérifiait l'empreinte SHA-256 de l'archive Linux ARM, et le contrôle venait d'échouer. Les fichiers piégés ont été supprimés à 16 h 21, l'incident annoncé sur X à 18 h 52, et une version propre, la 0.16.0 avec une étiquette signée, publiée à 19 h 16.
La cause tient à un réglage : l'option d'immutabilité des versions de GitHub n'était pas activée. Un compte disposant des bons droits pouvait donc remplacer des fichiers déjà publiés sans passer par la chaîne de compilation d'OVHcloud et ses contrôles. L'option est désormais active sur ce dépôt et sur tous ceux de l'entreprise. Le compte, lui, aurait été compromis un an plus tôt : selon l'avis, le développeur avait installé le 20 octobre 2025 sur son MacBook personnel une extension VS Code piégée, « color-picker-universal 2.8.91 », liée au groupe d'attaquants connu sous le nom de Glassworm. Ce sont les clés volées à cette occasion qui ont servi le 19 octobre.
Ce que cherchait le voleur
L'avis détaille les cibles : bases de données de VS Code, Cursor, Continue et Sourcegraph Cody, base locale d'OpenCode, sessions de l'agent Hermes, configuration de l'agent Claude, identifiants AWS, Google Cloud et Azure, configurations Docker, Kubernetes et npm, clés SSH, Terraform, fichier .netrc et configuration Git globale. Les données étaient compressées puis envoyées vers un serveur, le programme s'appuyant aussi sur des appels au réseau Solana.
Es-tu concerné ?
Seuls les téléchargements effectués le 19 octobre entre 14 h 47 et 16 h 21 (heure de Paris) sont touchés ; une version 0.11.0 à 0.15.0 téléchargée avant ce jour ne l'est pas. Pour vérifier sans relancer le binaire :
- compare son empreinte MD5 à la liste publiée en annexe de l'avis ;
- cherche dans ton dossier temporaire un répertoire nommé
envchecker-suivi de chiffres : le programme en crée un à chaque exécution et ne l'efface jamais.
Si c'est le cas, change tous les secrets présents sur la machine : clés d'API OVHcloud, clés SSH, identifiants cloud, jetons d'accès. C'est la consigne donnée par Octave Klaba, le patron d'OVHcloud. Passe ensuite à la version 0.16.0.
Notre lecture
Analyse. L'attaque n'a pas visé le code d'OVHcloud, mais la dernière étape : le fichier qu'on télécharge. C'est le contrôle d'empreinte d'un client qui l'a stoppée. La liste des cibles est aussi un signe des temps : bases de Cursor, d'OpenCode ou de Claude, là où les développeurs laissent désormais leurs clés d'API. La même semaine, OpenCode a vu fuiter des clés d'API de ses utilisateurs. Pour les éditeurs, la leçon tient en trois mots : versions immuables, artefacts signés, empreintes publiées. Pour les utilisateurs : vérifier ce que l'on installe.
Laisser un avis
Avis des lecteurs
Aucun avis publié pour le moment.