News · Logiciel
GitLab : une faille notée 10 sur 10 impose de mettre à jour les serveurs auto-hébergés
GitLab a corrigé le 21 octobre une faille qui permet d'exécuter du code sur le serveur sans être connecté (CVE-2026-110264, CVSS 10). Versions corrigées, coupure à prévoir et trois autres failles.
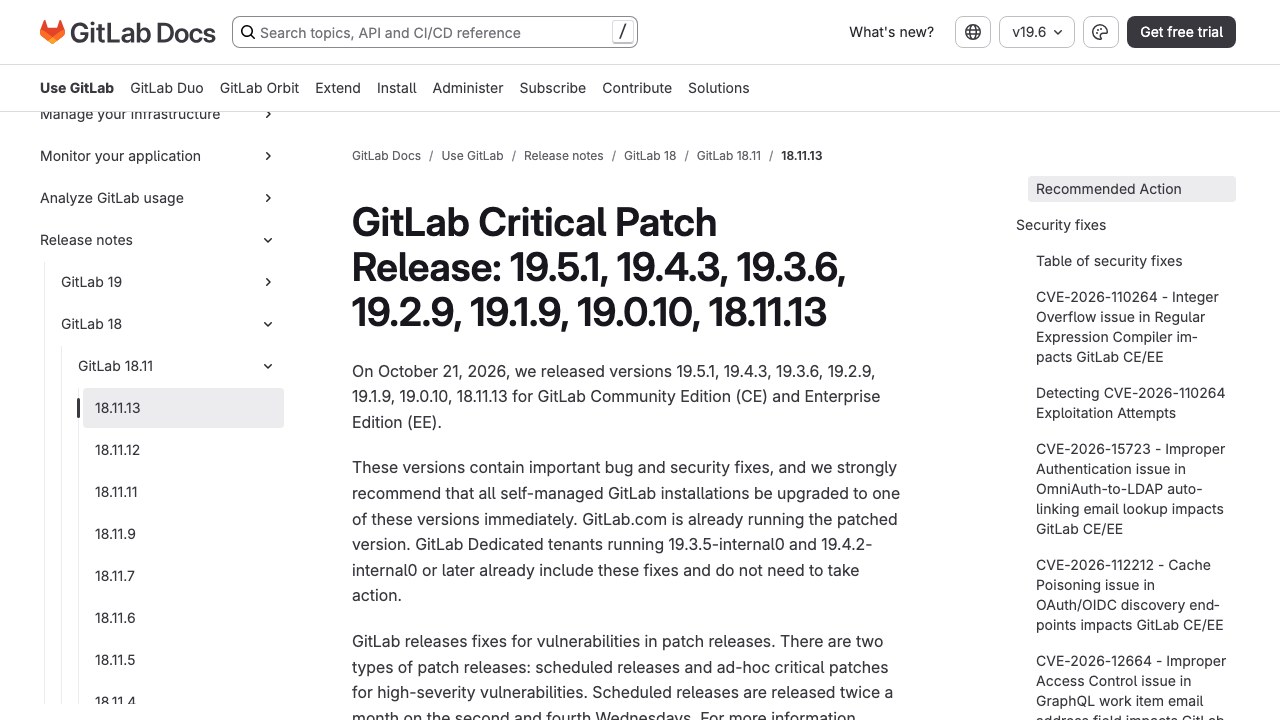
Le 21 octobre 2026, GitLab a publié en urgence les versions 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10 et 18.11.13 de ses éditions Community et Enterprise. Elles corrigent notamment CVE-2026-110264, une faille notée 10 sur 10 qui pouvait permettre à un utilisateur non connecté d'exécuter du code sur le serveur GitLab. L'éditeur demande à toutes les installations auto-hébergées de mettre à jour immédiatement.
Info
Contrôle du 23 octobre 2026. Source primaire : la note de version de GitLab (ouvre docs.gitlab.com dans un nouvel onglet) du 21 octobre. GitLab y publie des règles de détection des tentatives d'exploitation ; la note ne mentionne pas d'attaque constatée. Le détail technique des failles sera rendu public 90 jours après le correctif, selon la règle habituelle de GitLab.
Qui doit agir
GitLab.com est déjà corrigé, tout comme les instances GitLab Dedicated en 19.3.5-internal0, 19.4.2-internal0 ou plus récentes. Ce sont donc les serveurs GitLab installés chez soi qui doivent passer à l'une des versions corrigées. La faille touche toutes les versions depuis la 7.0 : GitLab a même rétroporté le correctif sur les branches 18.11, 19.0, 19.1 et 19.2, ce qu'il ne fait pas d'habitude.
| Ta branche | Version à installer |
|---|---|
| 19.5 | 19.5.1 |
| 19.4 | 19.4.3 |
| 19.3 | 19.3.6 |
| 19.2 | 19.2.9 |
| 19.1 | 19.1.9 |
| 19.0 | 19.0.10 |
| 18.11 et plus anciennes | 18.11.13 au minimum, ou une branche plus récente |
Prévois une interruption si ton GitLab tourne sur un seul serveur : les migrations doivent se terminer avant que GitLab redémarre. Les installations réparties sur plusieurs nœuds peuvent appliquer le correctif sans coupure en suivant la procédure de mise à jour progressive.
La faille : une expression régulière piégée
Selon GitLab, le bug est un dépassement d'entier dans le compilateur d'expressions régulières. Une expression régulière construite pour l'exploiter, envoyée sans compte au serveur, pouvait aboutir à l'exécution de code arbitraire. La faille a été signalée par le chercheur joaxcar via le programme de primes aux bugs de GitLab sur HackerOne.
Trois autres failles corrigées
- CVE-2026-15723 (8,2 sur 10) : quand la connexion SAML et la liaison automatique avec LDAP sont activées ensemble, un utilisateur connecté pouvait prendre le contrôle d'un compte LDAP existant.
- CVE-2026-112212 (7,5 sur 10) : un attaquant non connecté pouvait empoisonner un cache partagé des documents OAuth et OIDC pour rediriger certains parcours de connexion vers un serveur qu'il contrôle.
- CVE-2026-12664 (6,8 sur 10) : un jeton limité à la lecture de l'API pouvait récupérer l'adresse e-mail entrante d'un projet et créer des tickets.
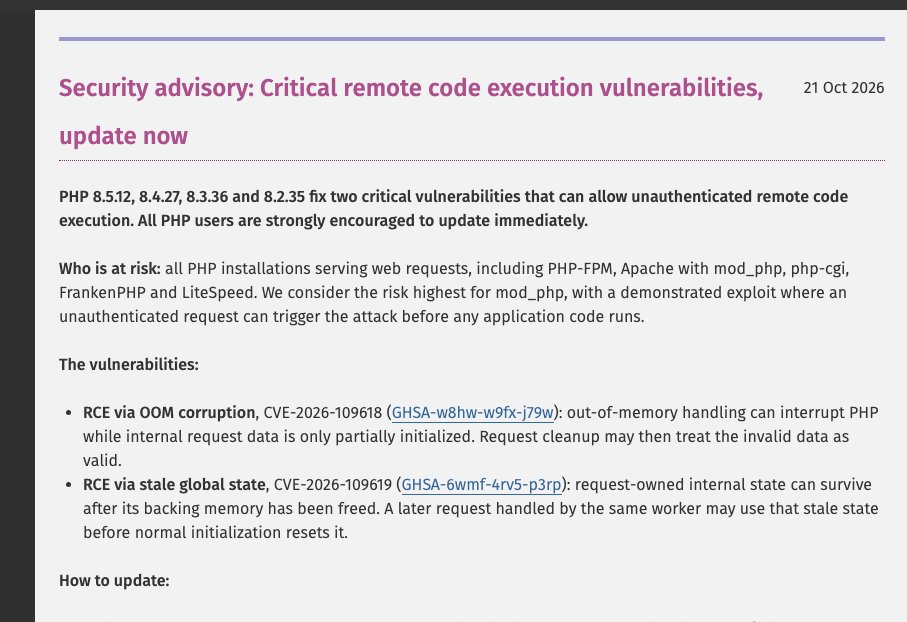
Cette mise à jour s'ajoute à celle de PHP, corrigé le même jour : les équipes qui hébergent leurs outils ont deux chantiers urgents cette semaine.
Laisser un avis
Avis des lecteurs
Aucun avis publié pour le moment.