News · Logiciel
LiteLLM 1.107.0 piégée : un voleur de secrets publié sur PyPI et Docker
Le 21 octobre, des pirates ont publié une version 1.107.0 de LiteLLM qui vole clés cloud, clés d'API IA et secrets de développeur. Fenêtres de risque, vérifications et clés à changer.
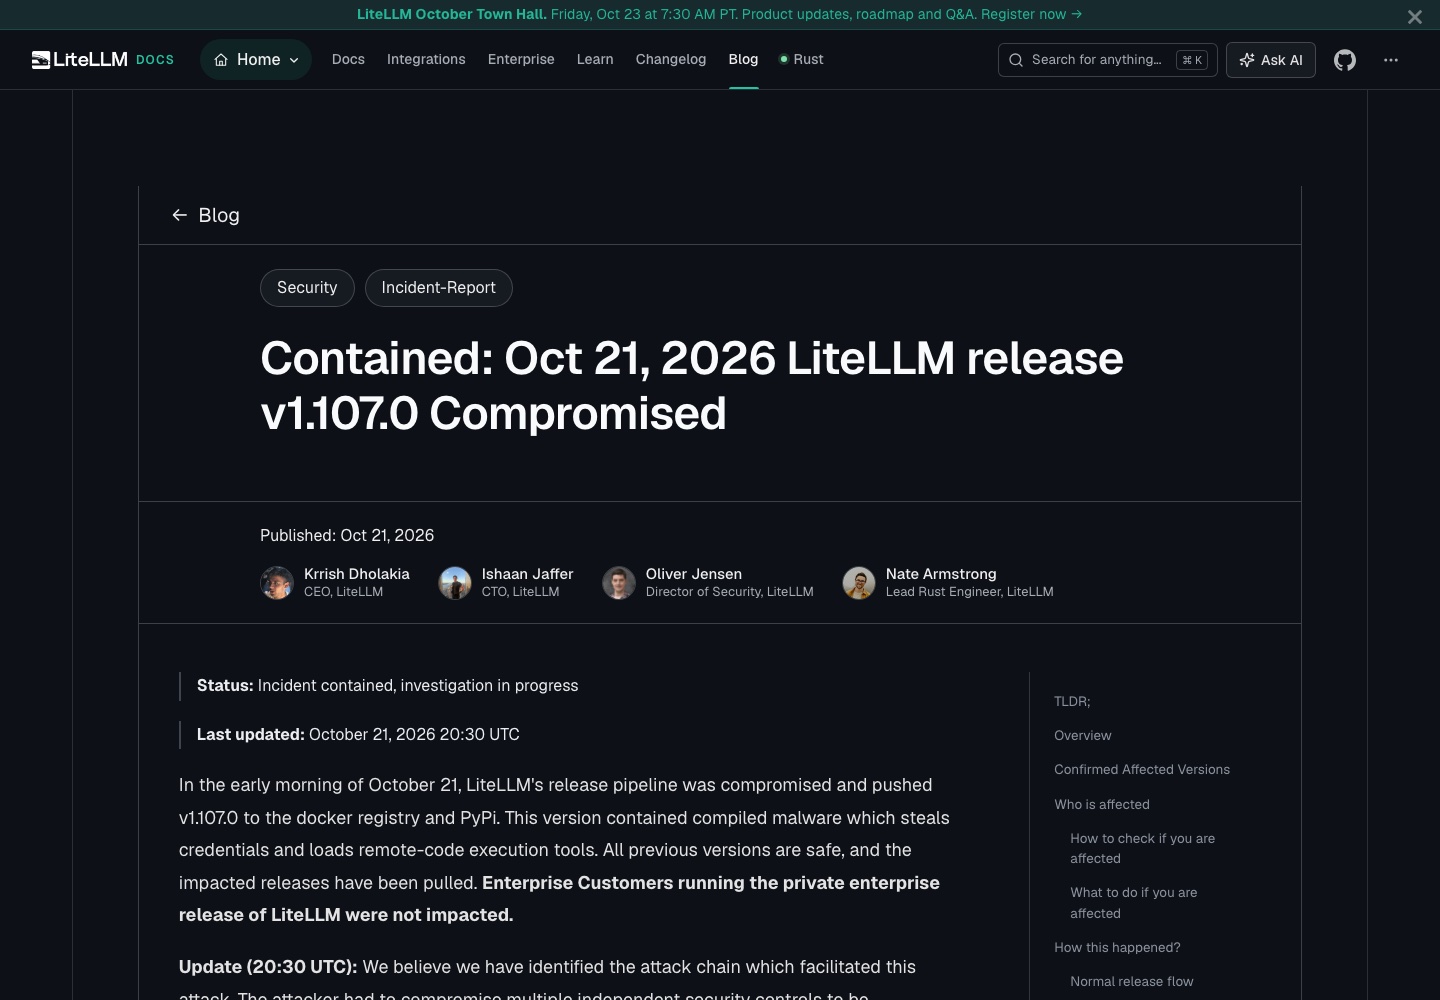
Mardi 21 octobre 2026, la version 1.107.0 de LiteLLM, la bibliothèque Python qui sert de passerelle unique vers les API d'IA (OpenAI, Anthropic, Google…), a été publiée par des pirates sur PyPI et sur Docker avec un voleur de secrets intégré. Elle n'est restée en ligne que deux à trois heures, mais si tu as installé LiteLLM sans fixer de version ce jour-là, considère ta machine comme compromise.
Info
Contrôle du 23 octobre 2026. Article rédigé à partir du post-mortem officiel de LiteLLM « Contained: Oct 21, 2026 LiteLLM release v1.107.0 Compromised » (mis à jour le 21 octobre à 20 h 30 UTC) et de l'article de BleepingComputer du 22 octobre, qui reprend les analyses de Socket et Endor Labs. L'enquête de LiteLLM est toujours en cours.
Es-tu concerné ?
Oui, si l'un de ces cas te correspond (heures UTC, le 21 octobre) :
| Où | Version ou étiquette | Fenêtre de risque |
|---|---|---|
PyPI (pip install litellm) | litellm==1.107.0, les sept paquets wheel | 11 h 39 à 13 h 23 |
| Docker Hub | v1.107.0, latest, main-latest, main-stable | 11 h 46 à 14 h 20 |
GHCR (ghcr.io/berriai/litellm, -database, -non_root) | mêmes étiquettes | 11 h 46 à 13 h 51 |
Toutes les versions antérieures sont saines. Les clients de la version entreprise privée ne sont pas touchés. Le code source de la version 1.107.0 sur GitHub est propre : les paquets piégés ont été construits depuis un dépôt pirate.
Pour vérifier : pip show litellm, ou cherche sur le disque litellm-1.107.0.dist-info, cook.pth et sitecustomize.py. En trouver un confirme l'exposition ; ne rien trouver ne prouve pas que tu es sain, car un conteneur ou un nettoyage de /tmp efface les traces.
Ce que fait le logiciel malveillant
Les pirates n'ont pas touché au code de LiteLLM. Ils ont ajouté trois fichiers (cook.pth, cook.py, sitecustomize.py) dans le dossier des bibliothèques Python. Python les exécute à chaque démarrage, avant même ton application, y compris quand tu lances pip pour enquêter.
Selon les analyses citées par BleepingComputer, il aspire :
- les identifiants cloud et de déploiement (AWS, Azure, Google Cloud, Kubernetes, Docker) ;
- les clés d'API d'IA stockées par LiteLLM et les fichiers de connexion des outils de développement IA ;
- les secrets de développeur : Git, GitHub, npm, PyPI, CI/CD, fichiers
.env, clés SSH, GPG et TLS ; - les données des navigateurs (mots de passe, cookies, cartes, historique) ;
- les variables d'environnement et l'historique du terminal.
Les données sont chiffrées puis envoyées à un faux domaine litellm[.]dev. Un chargeur reste ensuite actif et télécharge du code à exécuter toutes les heures.
Ce que tu dois faire
LiteLLM donne ces consignes, dans cet ordre :
- Ne lance pas
pip installen premier : tout démarrage de Python relance le malware. - Depuis le shell, supprime
cook.pth,cook.py,sitecustomize.pyet lescook*.pyc/sitecustomize*.pycde chaquesite-packagestouché. - Tue le processus Python détaché (il garde le verrou
/tmp/remote_code_loader.lock). - Réinstalle en fixant
litellm==1.106.2. Mieux : reconstruis les images et environnements virtuels de zéro. - Si la machine avait accès à internet, considère que les secrets sont partis et change tout ce qu'elle pouvait atteindre : rôle IAM, clés des fournisseurs stockées dans le proxy LiteLLM, clé maîtresse et clés virtuelles, mot de passe de
DATABASE_URL, toute variable d'environnement. - Sur AWS, cherche dans CloudTrail des appels
GetCallerIdentityautour de l'installation, puis l'usage des identifiants depuis l'extérieur.
Comment les pirates sont entrés
Après un premier piratage en mars, LiteLLM avait durci sa chaîne de publication : dépôt privé, publication via les Trusted Publishers de GitHub, étiquettes Docker immuables, images signées, compte de publication lié à un ordinateur gardé au bureau. Selon le post-mortem :
- lundi, l'équipe avait élargi temporairement les droits de publication à deux ingénieurs pour des correctifs quotidiens ;
- les pirates détenaient trois jetons GitHub CLI de développeurs, dont celui d'un des deux propriétaires de l'organisation. Ils s'en sont servis pour désactiver la protection de branche et forcer leur modification ;
- ils ont lancé la publication depuis un dépôt sosie,
Berri-AI/litellmau lieu deBerriAI/litellm, qui a signé et publié les paquets piégés.
D'où venaient ces jetons ? LiteLLM affirme avoir observé que Claude Code peut, dans certains cas, recopier le jeton OAuth de GitHub CLI dans le corps d'une réponse, et que ces réponses étaient enregistrées dans les journaux de son déploiement interne de LiteLLM. Ce déploiement était exposé sur internet, avec un compte utilisateur inconnu au nom anodin. LiteLLM soupçonne une faille récemment corrigée, sans l'avoir encore confirmé. Anthropic n'a pas commenté ce point dans les sources que nous avons lues.
LiteLLM signale aussi qu'il diffuse aux clients entreprise un correctif sous embargo pour une autre faille, dont la publication est prévue le 27 octobre. Mets à jour dès sa sortie.
La leçon pour tes projets
Fixe tes versions (litellm==1.106.2, pas litellm tout court ni l'étiquette latest), et évite que tes journaux d'API gardent le corps complet des réponses d'agents : ils peuvent contenir des jetons. Cette semaine a déjà vu Railway demander de changer toutes les clés et la console OpenCode piratée : les secrets des développeurs IA sont devenus une cible prioritaire.
Laisser un avis
Avis des lecteurs
Aucun avis publié pour le moment.