News · Industrie
TSMC confirme une fuite de données personnelles d’employés
TSMC confirme que des données personnelles d’employés, actuels et anciens, ont été publiées sans autorisation. Le fabricant évoque une piste chez un prestataire cloud, sans chiffrer le nombre de personnes touchées.
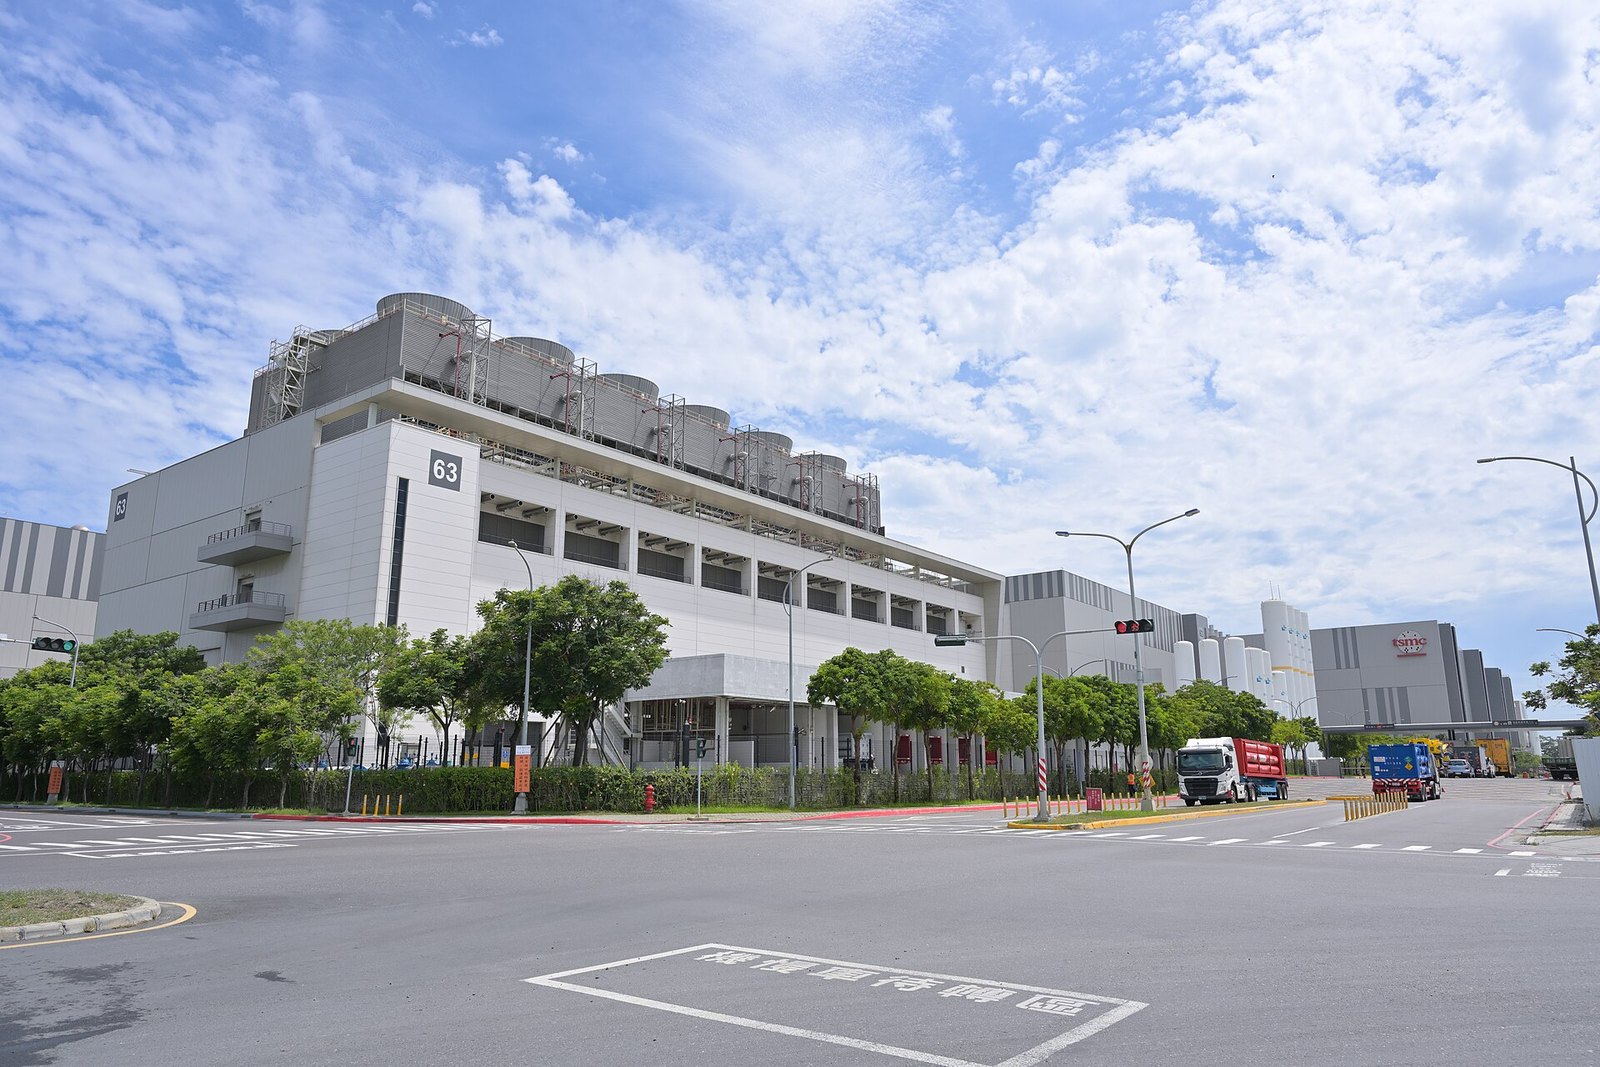
TSMC a confirmé que des données personnelles concernant certains de ses employés actuels et anciens avaient été publiées sans autorisation sur un site externe. Le fabricant taïwanais a signalé l’incident dans un dépôt réglementaire le 12 novembre 2026, rapporte TechPowerUp (ouvre techpowerup.com dans un nouvel onglet).
Une publication attribuée à un prestataire cloud
Dans ses premières vérifications, TSMC n’a pas relevé d’élément indiquant une intrusion dans ses propres systèmes. L’entreprise estime plutôt que les données correspondent à des dossiers conservés chez un prestataire de services cloud. Elle dit travailler avec ce fournisseur, des enquêteurs et une société de sécurité externe, selon TechPowerUp.
Le fabricant n’a pas nommé le prestataire ni précisé le nombre de personnes concernées. Il affirme en revanche que des données opérationnelles et des informations sur ses clients ne sont pas impliquées.
Un volume évoqué, mais non vérifié
Le jour du dépôt réglementaire, le média taïwanais United Daily News a rapporté qu’une personne proposait à la vente environ 46 000 dossiers d’employés sur DarkForums et BreachForums. TechPowerUp indique que ce chiffre n’a pas été vérifié. La publication évoquée contiendrait un fichier de 6,9 Go, proposé pour trois bitcoins, soit environ 7,4 millions de dollars taïwanais. Le vendeur aurait menacé de rendre les données publiques si aucun acheteur ne se manifestait dans la semaine.
Un échantillon associé à cette annonce comprendrait 499 dossiers et 19 champs par personne. TechPowerUp cite notamment des noms, dates de naissance, intitulés de poste, numéros d’identité, adresses, numéros de téléphone, courriels, coordonnées bancaires et contacts d’urgence. Ces éléments décrivent le contenu rapporté d’un échantillon ; ils ne permettent pas de confirmer que l’ensemble des 46 000 dossiers est authentique ou complet.
Aucune donnée opérationnelle impliquée
La distinction entre la fuite confirmée et l’ampleur avancée par le vendeur reste importante : TSMC reconnaît la publication non autorisée de données, mais le nombre de personnes concernées demeure à établir. L’entreprise attribue ses premières constatations aux dossiers détenus par un fournisseur, sans confirmer publiquement son identité.
TechPowerUp rappelle que TSMC a déjà connu des incidents de sécurité. Une infection virale a touché certains équipements de fabrication en 2018. En 2023, le groupe LockBit avait réclamé 70 millions de dollars après une intrusion chez Kinmax Technology, un fournisseur de matériel informatique de TSMC. Ces précédents ne permettent toutefois pas, à eux seuls, de déterminer l’origine ou les conséquences de l’incident actuel.
Partager cet article
Un clic ouvre le réseau choisi avec le titre et le lien déjà remplis.
Laisser un avis
Avis des lecteurs
Aucun avis publié pour le moment.