News · Logiciel
Check Point corrige un zero-day permettant d’obtenir les droits root
Une faille locale touche plusieurs produits Check Point. Des attaquants l’exploitent depuis fin octobre pour obtenir les droits root et installer des outils persistants.
Check Point a publié des correctifs d’urgence pour une faille exploitée depuis fin octobre afin d’obtenir les droits root sur des appareils vulnérables, selon BleepingComputer (ouvre bleepingcomputer.com dans un nouvel onglet), qui rapporte l’avertissement de l’entreprise le 12 novembre 2026. La vulnérabilité, référencée CVE-2026-123039, concerne plusieurs produits de sécurité Check Point.
Les produits concernés et le fonctionnement de la faille
Les produits exposés sont Firewall, Multi-Domain Security Management Server, Scalable Platforms, Security Gateway et Security Management Server, d’après BleepingComputer. La faille est une élévation locale de privilèges dans DynamicCLI IPC, l’interface qui transmet des commandes au service DynamicCLI de Gaia OS.
Ce service, nommé dynamic_server, fonctionne avec les droits root. Il écoute sur une socket locale accessible en écriture à tous les utilisateurs, sans authentifier les processus qui s’y connectent. Un utilisateur local déjà authentifié peut donc lui envoyer une commande qui sera exécutée avec les privilèges root. La faille ne constitue pas, à elle seule, une prise de contrôle à distance : Check Point décrit une escalade à partir d’un accès local.
L’entreprise a observé une exploitation active chez « quelques dizaines de clients », rapporte BleepingComputer, qui cite l’avis de sécurité de Check Point. Le média indique aussi que les attaquants ont d’abord exploité la vulnérabilité PHP2Shell pour accéder au portail Mobile Access, avant d’utiliser CVE-2026-123039 pour obtenir les droits root.
Installer le correctif ou appliquer la mesure temporaire
Check Point recommande aux équipes de sécurité d’installer les correctifs d’urgence publiés pour CVE-2026-123039. Si le déploiement immédiat n’est pas possible, l’entreprise préconise de stopper le processus dynamic_server et d’empêcher son redémarrage. Cette mesure est temporaire : elle ne remplace pas l’installation du correctif.
BleepingComputer indique également que Check Point a fourni des indicateurs de compromission. L’entreprise recommande de rechercher les commandes associées aux tentatives d’exploitation, l’utilisation de la fonction system() — inhabituelle ou absente du trafic légitime — et les commandes qui ne passent pas par l’enveloppe Clish habituelle. Ces dernières peuvent signaler une exécution avec les droits root via la socket et nécessitent une investigation.
Pourquoi cette faille doit être traitée en priorité
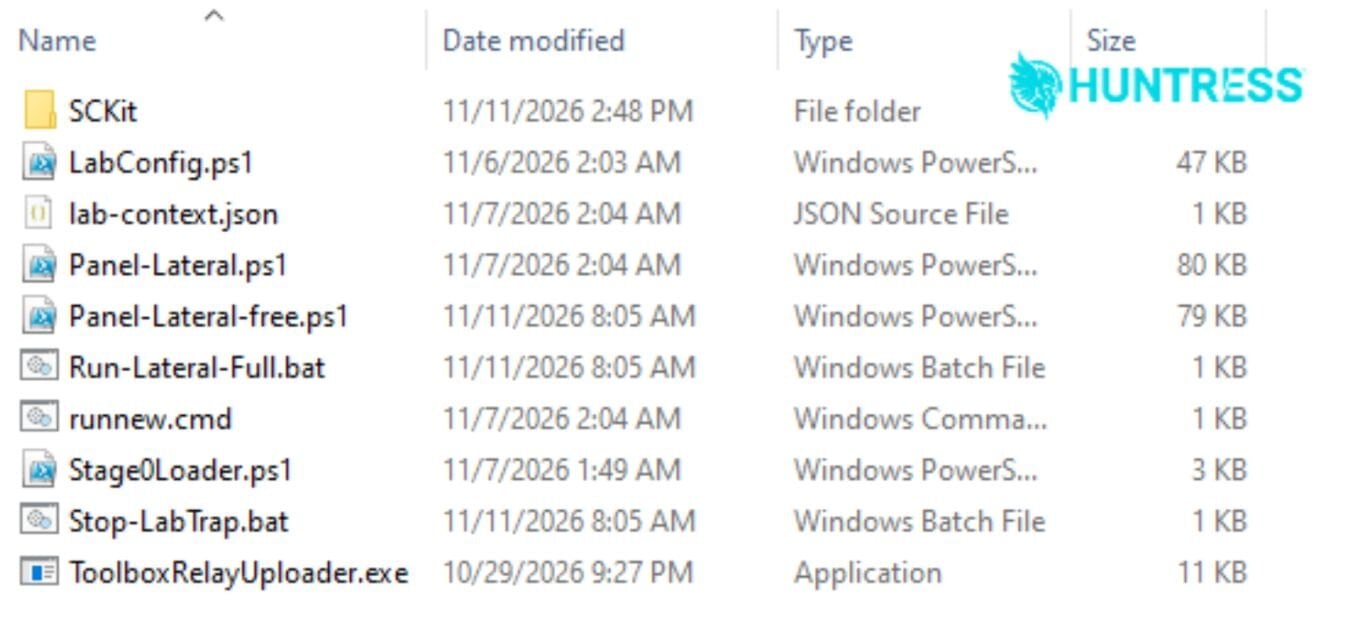
Dans les attaques décrites par Check Point, l’obtention des droits root a permis aux intrus d’installer des webshells, une porte dérobée TSGA et le logiciel malveillant TSProxy. Ils se sont ensuite déplacés depuis la passerelle compromise vers un hôte VMware ESXi et ont déployé un logiciel d’effacement destructeur, rapporte BleepingComputer. La combinaison d’un accès persistant et de privilèges élevés augmente donc le risque au-delà de l’appareil initialement touché.
Ce cas s’inscrit dans un contexte de failles Check Point exploitées. La CISA répertorie notamment CVE-2026-93616, une vulnérabilité de traversée de chemin touchant plusieurs produits Check Point, dont Security Management Server et Multi-Domain Security Management Server (catalogue des vulnérabilités exploitées de la CISA (ouvre cisa.gov dans un nouvel onglet)). Il s’agit d’une faille distincte : pour CVE-2026-123039, l’action immédiate consiste à appliquer le correctif de Check Point, ou à désactiver temporairement dynamic_server si le déploiement doit attendre.
Partager cet article
Un clic ouvre le réseau choisi avec le titre et le lien déjà remplis.
Laisser un avis
Avis des lecteurs
Aucun avis publié pour le moment.