News · Logiciel
SCKit vise les MSP et tente de se propager via ScreenConnect
Analysé par Huntress et Blackpoint Cyber, SCKit tente de passer d’un appareil client à l’ordinateur d’un technicien MSP via ScreenConnect. Les chercheurs n’ont pas observé de propagation réussie.
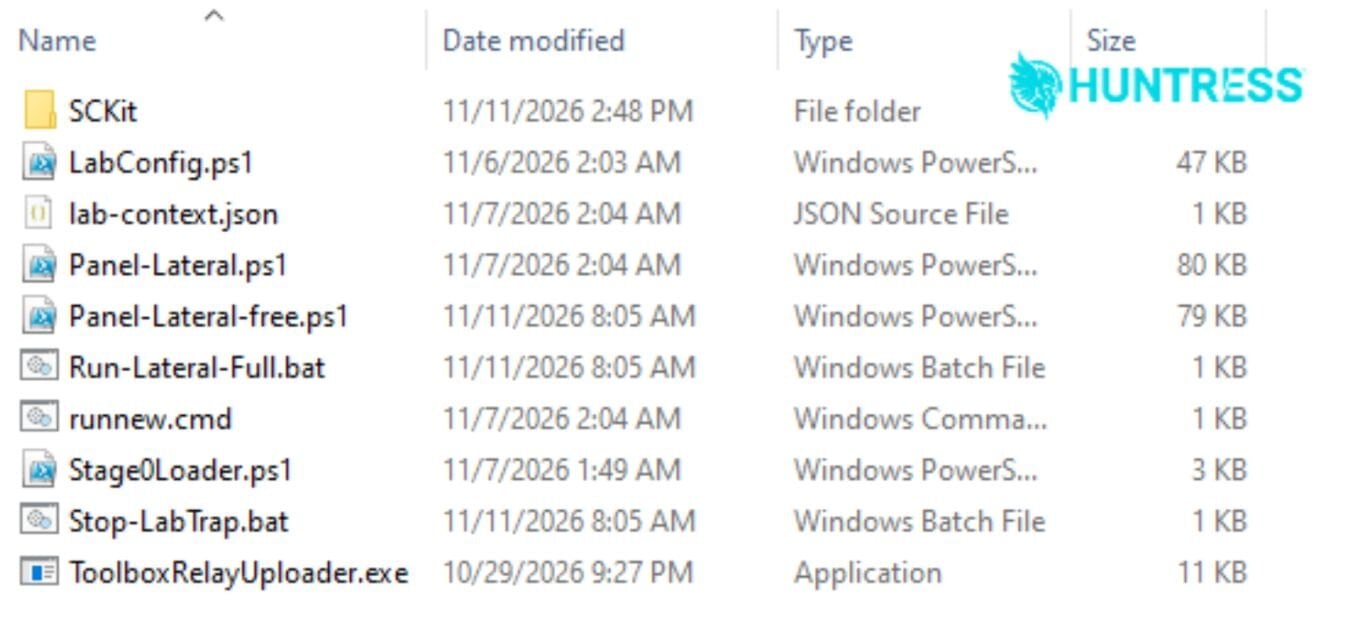
Le 12 novembre 2026, BleepingComputer a décrit SCKit, un ensemble de composants malveillants déployé lors d’attaques contre des prestataires informatiques (MSP) utilisant ScreenConnect. Il tente de passer d’un appareil client infecté à l’ordinateur du technicien qui s’y connecte, puis d’utiliser ses accès pour atteindre d’autres réseaux gérés. Huntress et Blackpoint Cyber n’ont toutefois pas observé cette propagation aboutir (BleepingComputer (ouvre bleepingcomputer.com dans un nouvel onglet)).
Crédit : Huntress. Provenance (ouvre huntress.com dans un nouvel onglet).
Une tentative de propagation par les sessions d’assistance
ScreenConnect sert aux MSP et aux équipes informatiques à accéder à distance aux appareils et à les dépanner. Selon BleepingComputer, SCKit regroupe 16 scripts et composants conçus pour maintenir un accès distant et tenter de se propager entre les systèmes administrés avec la plateforme.
Le composant RelayTrap est prévu pour remplacer le processus Guest de ScreenConnect sur un appareil infecté et attendre qu’un technicien ouvre une session interactive. Il essaie alors d’envoyer un fichier de l’appareil client vers le poste du technicien, à l’inverse du transfert habituel, qui permet au technicien d’envoyer des fichiers vers l’appareil géré. Un autre élément, TrapWatch, surveille les services ScreenConnect et prépare ce remplacement.
Cette méthode tente d’exploiter CVE-2026-84869, une vulnérabilité du client ScreenConnect liée au transfert de fichiers. ConnectWise l’a corrigée dans la version 26.6.5. Les chercheurs de Blackpoint Cyber ont reproduit la tentative avec un client à jour : le transfert était préparé, mais le client n’a ni demandé ni exécuté le fichier malveillant. Huntress et Blackpoint indiquent ne pas avoir constaté d’exploitation réussie dans la campagne étudiée.
Des accès technicien qui pourraient étendre l’attaque
Si un composant parvenait à s’exécuter sur le poste d’un technicien, SCKit tenterait aussi de dérober les cookies d’authentification ScreenConnect enregistrés dans les navigateurs. Cela pourrait permettre de détourner une session de gestion déjà authentifiée, sans reprendre les identifiants du technicien ni déclencher une nouvelle vérification multifacteur.
Le logiciel chercherait ensuite à exploiter les permissions ScreenConnect de ce compte pour repérer les appareils accessibles et y diffuser des commandes malveillantes à travers des fonctions de gestion légitimes, dont Shared Toolbox. La chaîne visée est donc une compromission en cascade : appareil client, poste du technicien, puis autres appareils administrés. BleepingComputer rapporte que les chercheurs n’ont pas vu cette mécanique réussir lors de la campagne.
Les attaques initiales et l’extension RMM+
Les attaques rapportées visaient des environnements ScreenConnect hébergés dans le cloud. Les assaillants auraient utilisé la fonction Run Command pour installer des clients ScreenConnect non autorisés sur les appareils de clients. Huntress a recensé au moins 288 appareils touchés dans 48 organisations, tous ciblés sur une période de 90 minutes.
Huntress estime que l’accès initial pourrait être lié à RMM+, une extension tierce permettant à des outils de gestion externes d’interagir avec les sessions ScreenConnect. Les versions 1.0.31 et 1.0.32 présentaient, selon les chercheurs, une faille d’authentification : une clé d’accès laissée vide pouvait permettre l’envoi de commandes sans authentification ScreenConnect ni validation multifacteur. ConnectWise a désactivé cinq extensions potentiellement liées dans environ 400 environnements partenaires. Leur présence ne signifie pas, selon l’entreprise, que ces environnements ont été compromis.
Partager cet article
Un clic ouvre le réseau choisi avec le titre et le lien déjà remplis.
Laisser un avis
Avis des lecteurs
Aucun avis publié pour le moment.