News · Logiciel
Optimizely compromis : du code malveillant chargé sur des sites connus
Une faille dans l’inscription à Optimizely a permis d’injecter du JavaScript malveillant sur des sites comme CNN, la BBC et Zoom. Les visiteurs ont pu être exposés au vol de données et à des exploits iOS.
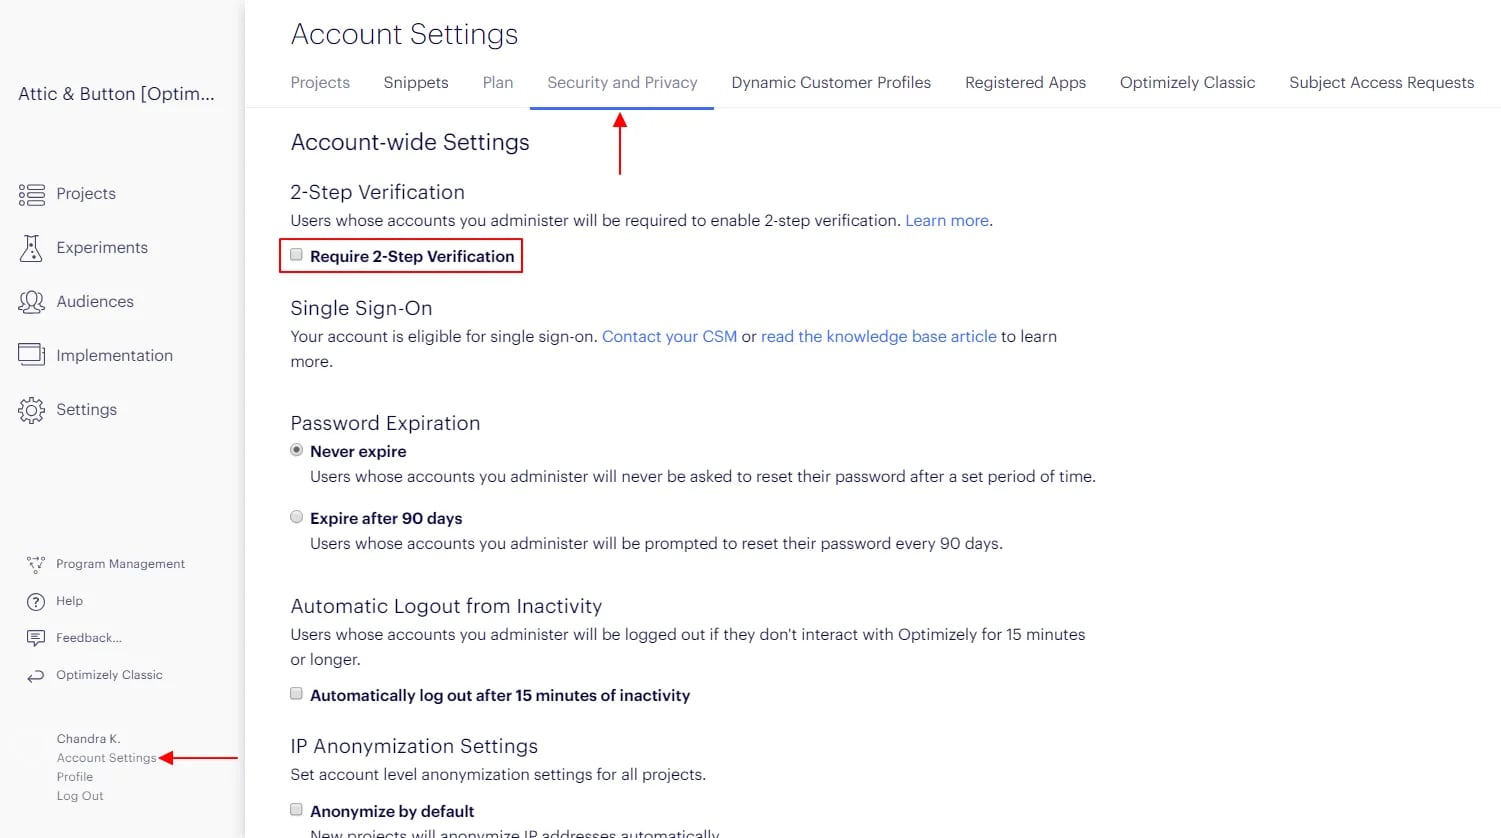
Le 16 novembre 2026, Optimizely a annoncé qu’un attaquant avait exploité une faille de son parcours d’inscription à Experimentation pour injecter du code malveillant dans des projets clients. Des sites de grandes marques ont ainsi pu charger ce code dans le navigateur de leurs visiteurs, selon BleepingComputer (ouvre bleepingcomputer.com dans un nouvel onglet).
Crédit : GDPR - DXP (CMS 12 + COM 14). Provenance (ouvre docs.optimizely.com dans un nouvel onglet).
Des marques de secteurs différents touchées
Les sites concernés incluent Zoom, CNN, Fox News, la BBC, Salesforce et GitLab. BleepingComputer indique également avoir confirmé le chargement ou la tentative de chargement du script sur des pages de KLM, Air France, Change.org, UNICEF USA, HSBC Insurance, Bitly et American Eagle, entre autres. La présence de code compromis sur un site ne signifie pas que chaque visiteur a nécessairement été infecté : l’enquête a toutefois établi que ces pages pouvaient charger le script malveillant.
Le chercheur en sécurité Scott Helme a repéré 188 fichiers JavaScript Optimizely compromis, associés à 178 organisations, après avoir examiné 1 611 scripts utilisés par la plateforme. Le premier cas observé remonte au matin du 16 novembre. Le nombre de visiteurs exposés reste inconnu, selon BleepingComputer.
Pourquoi un outil partagé peut toucher des sites sans lien
Optimizely fournit des fonctions d’expérimentation et de personnalisation des sites. Ses clients intègrent des fichiers JavaScript à leurs pages pour activer ces fonctions. Les attaquants ont exploité une faille dans le parcours d’inscription à Experimentation afin d’ajouter du code à certains projets clients. Les visiteurs de sites distincts ont donc pu être concernés par une même compromission, parce que ces sites utilisaient le même service tiers.
Optimizely a indiqué à BleepingComputer avoir bloqué l’accès au chemin vulnérable et déployé un correctif. L’entreprise affirme aussi avoir supprimé le code injecté, mis fin aux sessions actives, révoqué des jetons et réinitialisé l’accès de comptes concernés. Elle dit avoir bloqué la diffusion de code via Cloudflare et prévenu les clients touchés. Salesforce a déclaré désactiver par précaution les scripts Optimizely dans ses environnements de préproduction et de production, tout en poursuivant son enquête.
Vol de paiements et ciblage d’appareils Apple
Le code injecté chargeait un script supplémentaire. D’après l’analyse de BleepingComputer, celui-ci pouvait remplacer des adresses de portefeuilles de cryptomonnaies affichées sur une page par celles des attaquants, ou tenter de récupérer les numéros de carte bancaire, dates d’expiration et codes de sécurité saisis par les utilisateurs. Il pouvait aussi collecter des cookies, des URL et des captures d’écran.
Le script servait également à charger des outils d’exploitation visant les iPhone et iPad, identifiés par Helme comme Coruna et DarkSword. Les appareils concernés sont ceux qui utilisent des versions iOS ciblées par ces outils. Les personnes ayant visité un site touché le 16 novembre sont invitées à vérifier leurs transactions en cryptomonnaie et à surveiller leurs comptes de carte. Les utilisateurs d’iPhone et d’iPad devraient installer les dernières mises à jour iOS ou iPadOS disponibles.
Partager cet article
Un clic ouvre le réseau choisi avec le titre et le lien déjà remplis.
Laisser un avis
Avis des lecteurs
Aucun avis publié pour le moment.