News · Logiciel
PHP prépare des correctifs critiques pour ses versions 8.2 à 8.5
L’équipe PHP prévoit de publier le 19 novembre des correctifs pour toutes ses branches maintenues, de PHP 8.2 à 8.5. Une faille d’exécution de code à distance figure parmi les problèmes attendus.
L’équipe PHP a annoncé le 18 novembre la publication de correctifs de sécurité critiques pour le lendemain, jeudi 19 novembre, entre 15 h et 15 h 30, heure de Paris. Toutes les branches encore maintenues sont concernées : PHP 8.2, 8.3, 8.4 et 8.5. Les versions corrigées sont attendues dans le cycle habituel de mises à jour du projet, toutes les quatre semaines, rapporte Les Numériques (ouvre lesnumeriques.com dans un nouvel onglet).
Des failles critiques sous certaines configurations
Le détail des correctifs et les numéros précis des versions corrigées doivent être dévoilés lors de leur publication. L’équipe PHP indique que les problèmes classés critiques nécessitent une configuration différente de celle par défaut ou une installation peu courante. Elle recommande aux administrateurs concernés de mettre à jour dès que les nouvelles versions seront disponibles, selon Next (ouvre next.ink dans un nouvel onglet).
Au moins une vulnérabilité attendue est déjà identifiée : CVE-2026-115560. Elle pourrait permettre l’exécution de code à distance sur un serveur, mais son exploitation dépend d’une combinaison particulière de réglages PHP et de code applicatif. Le projet juge ce scénario peu probable, précise Next. Les Numériques détaille trois conditions : une valeur spécifique de session.serialize_handler, sa modification par l’application avant le démarrage d’une session, et le maintien actif du suivi de progression des envois de fichiers.
En attendant le correctif, la mesure temporaire recommandée consiste à désactiver ce suivi avec le réglage session.upload_progress.enabled=0, puis à redémarrer les workers PHP, indique Les Numériques.
Les serveurs concernés doivent être mis à jour
L’alerte s’adresse aux administrateurs de sites et aux équipes qui gèrent des serveurs PHP, notamment ceux faisant tourner WordPress ou Drupal. Les personnes hébergées chez un prestataire doivent vérifier que celui-ci applique les correctifs ; celles qui administrent leur propre serveur devront installer les versions mises à jour dès leur disponibilité. Les visiteurs des sites n’ont aucune action à effectuer, rapporte MacGeneration (ouvre macg.co dans un nouvel onglet).
Les Numériques recommande aussi aux propriétaires de sites de vérifier leur version de PHP. Les branches encore maintenues sont les versions 8.2 à 8.5 ; en dessous de PHP 8.2, la version ne reçoit plus de correctifs officiels, selon le média. Les administrateurs qui gèrent eux-mêmes leur serveur sont invités à préparer l’installation des nouvelles versions.
Une alerte distincte des failles PHP2Shell
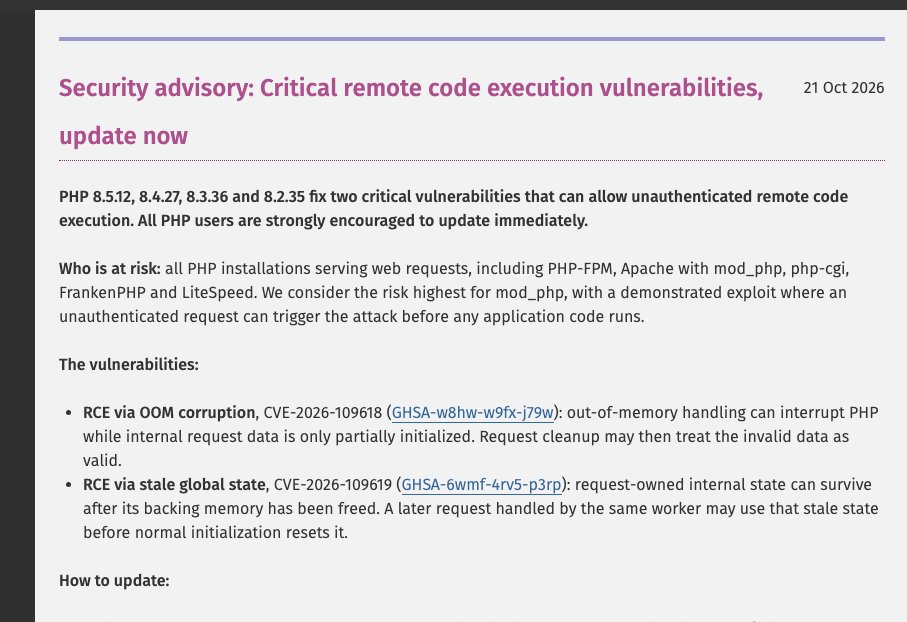
Cette publication intervient après les vulnérabilités PHP2Shell d’octobre. Les correctifs d’urgence diffusés le 21 octobre concernaient les versions 8.2, 8.3, 8.4 et 8.5, selon Les Numériques. Le média rapporte que des attaques réelles ont suivi la fuite d’informations sur ces failles.
La prudence des administrateurs reste de mise : la publication des nouveaux correctifs est prévue le 19 novembre, et l’équipe PHP recommande de les installer dès qu’ils seront disponibles.
Partager cet article
Un clic ouvre le réseau choisi avec le titre et le lien déjà remplis.
Laisser un avis
Avis des lecteurs
Aucun avis publié pour le moment.