News · Logiciel
Un malware a visé les iPhone sur 178 sites, dont Air France
Le 16 novembre, du code malveillant diffusé via Optimizely a touché 178 organisations. Il visait notamment les iPhone non mis à jour et pouvait détourner des paiements et des cryptomonnaies.
Le lundi 16 novembre 2026, un code malveillant diffusé par l’intermédiaire d’Optimizely a touché 178 organisations, dont Air France-KLM, Transavia, IKEA, HSBC, Zoom et la BBC. La campagne visait notamment les iPhone et iPad qui n’étaient pas à jour, ainsi que certaines transactions en ligne. Selon Les Numériques (ouvre lesnumeriques.com dans un nouvel onglet), la visite d’une page infectée suffisait à déclencher l’attaque, sans téléchargement ni action particulière.
Une faille chez un prestataire a servi de relais
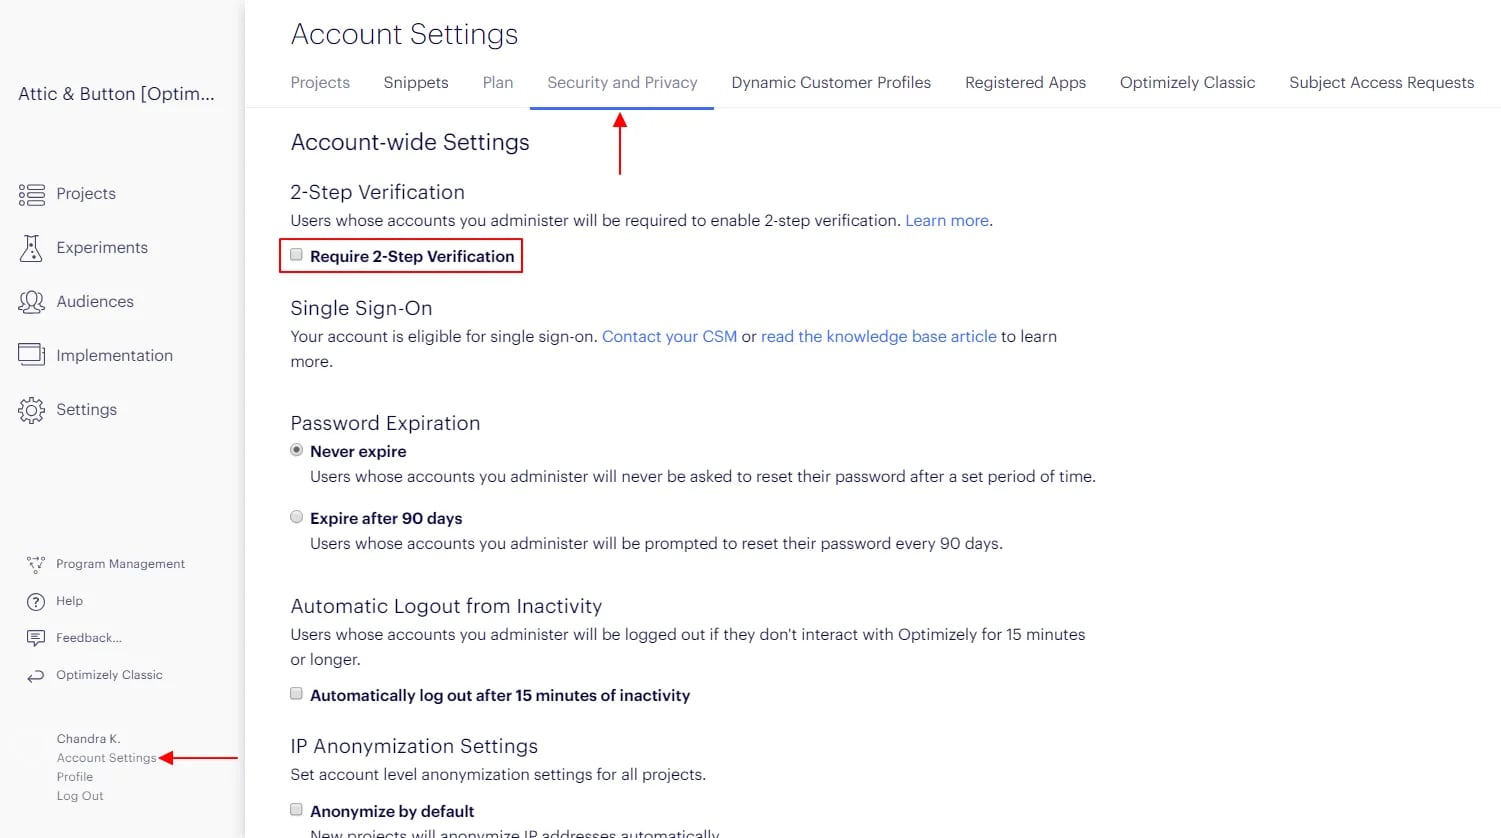
Les entreprises dont les sites ont diffusé le script n’ont pas été directement piratées. D’après Les Numériques, les attaquants ont exploité une faille dans le processus de création de compte d’Optimizely, une plateforme tierce utilisée pour tester et personnaliser des pages web. Le code JavaScript malveillant a ainsi été injecté sur les sites de ses clients.
Le script a été diffusé le 16 novembre entre 5 h 21 et 22 h, soit environ seize heures, selon Les Numériques. Clubic rapporte que 188 fichiers malveillants avaient été repérés dans 178 organisations. Les noms concernés couvrent plusieurs secteurs : outre les compagnies aériennes, la liste comprend notamment CNN, IKEA, HSBC, la BBC et Zoom. Cette liste n’était pas considérée comme définitive dans le bilan relayé par Clubic (ouvre clubic.com dans un nouvel onglet).
Des outils visant plusieurs versions d’iOS
Le code déployait deux kits de piratage dirigés contre les appareils Apple : Coruna pour les versions d’iOS 13 à iOS 17, et DarkSword pour iOS 18. Un autre module, associé à iOS 26, servait à recueillir des caractéristiques de l’appareil, d’après Les Numériques.
En parallèle, le malware pouvait voler des cookies de navigateur, réaliser des captures d’écran et intercepter les numéros de carte bancaire saisis directement sur les sites concernés. Il pouvait aussi remplacer les adresses de portefeuilles de cryptomonnaies, afin de détourner des transferts. Les paiements traités dans une fenêtre séparée par des services tiers comme Stripe ou Adyen étaient épargnés, rapporte le média.
Le montant observé par Report URI restait limité au moment du bilan cité par Clubic : 7 040 dollars en cryptomonnaies avaient été transférés vers plusieurs adresses liées à l’attaque, au 16 novembre à 20 h 25. Optimizely a ensuite bloqué la faille et l’attaque a pris fin, selon Clubic.
Les vérifications à faire après une visite
Optimizely a supprimé le script infecté et alerté ses clients. Les Numériques indique que consulter ces sites ne présente désormais plus de risque. Pour les personnes qui les ont visités le 16 novembre depuis un iPhone ou un iPad, le média recommande d’installer iOS 18.7.3, iOS 26.3 ou une version plus récente.
Si une carte bancaire a été utilisée ou qu’un transfert de cryptomonnaies a été effectué ce jour-là, il faut surveiller les relevés et vérifier l’adresse de destination des transactions. Les Numériques conseille de faire opposition en cas de débit suspect. Le risque concernait en particulier les appareils non mis à jour au moment de la visite.
Partager cet article
Un clic ouvre le réseau choisi avec le titre et le lien déjà remplis.
Laisser un avis
Avis des lecteurs
Aucun avis publié pour le moment.